OpenAI 解雇三名安全研究员:一封公开信与两套说法,暴露了什么
10 月 8 日,被 OpenAI 解雇的三名安全与对齐研究员 Tomek Korbak、Jasmine Wang、Mikita Balesni 发布公开信,否认泄露与越权,警告解雇正在冷却内部文化;OpenAI 次日回应称调查发现「重大信任破裂」,却未说明违反了哪条政策。事件焦点是思维链可监控性——三人正是这条防线的作者与维护者。
Tag
站内和「行业观察」有关的 0 款工具、8 篇文章 。
10 月 8 日,被 OpenAI 解雇的三名安全与对齐研究员 Tomek Korbak、Jasmine Wang、Mikita Balesni 发布公开信,否认泄露与越权,警告解雇正在冷却内部文化;OpenAI 次日回应称调查发现「重大信任破裂」,却未说明违反了哪条政策。事件焦点是思维链可监控性——三人正是这条防线的作者与维护者。
TypeSafe 以 75 亿美元估值融资 8.7 亿美元,a16z 领投、红杉与 DCVC 跟投。它的模型 Jev 不生成文本,只输出「校准过的概率决策」,官方自报比现有 LLM 快两个数量级、且不会幻觉,并称三分之一财富 500 强已在用。本文拆开三个已发生的事实、官方给出的效率证据,以及三个需要打问号的地方。
Meta 把 Muse 说成比 OpenClaw 更安全,OpenAI 又把 Dots 说成比 Muse 更安全——AI agent 厂商正在用「我比对手更保护你的数据」争夺用户。但 The Verge 10 月 8 日的调查报道指出,Muse 上线后被公开一个可接管它的零日漏洞、默认允许拿用户输入训练模型,还出现过私信被读取、地址被给陌生人的案例。用户的权限面,才是这场嘴仗的真正底牌。
微软 CEO 纳德拉 10 月 10 日发文主张用工程手段收容模型:分开模型与编排它的 harness、把控制与防护放到模型之外、每个动作留下防篡改的人可读证据,并让授权者随时能在任务中途把模型停掉。同一周,Anthropic 把全部内部评测断网,NVIDIA 把「毫秒级隔离越界 agent」做成了芯片级产品。
9 月 10 日,Anthropic 的威胁情报报告首次把「蒸馏攻击」写成一场工业级行动:阿里 1.51 亿次对话、Moonshot 2,300 万次、DeepSeek 1,210 万次、智谱 340 万次、小米 40 万次,另有商汤与 MiniMax 参与。报告详细披露了两种偷思维链的手法——伪装翻译和跨会话重放——以及被卷进去的真实用户数据。
9月8日,彭博社报道 Anthropic 已完成对以色列 AI 初创公司 Decart 的尽职调查,却最终选择放弃这笔约 60 亿美元的收购。Decart 用软件把芯片「榨」得更高效——1,600 tokens/s 的 Agent 推理速度、跑在 AWS Trainium 上的世界模型。当 AI 巨头都在疯狂囤卡,为什么 Anthropic 放弃了这张「效率牌」?
Featured
Android Show 已公布 Gemini Intelligence 与跨应用代办;I/O 主论坛继续押注 Agent、搜索与 XR。一文读懂对中文用户与工具选择的影响。
Featured
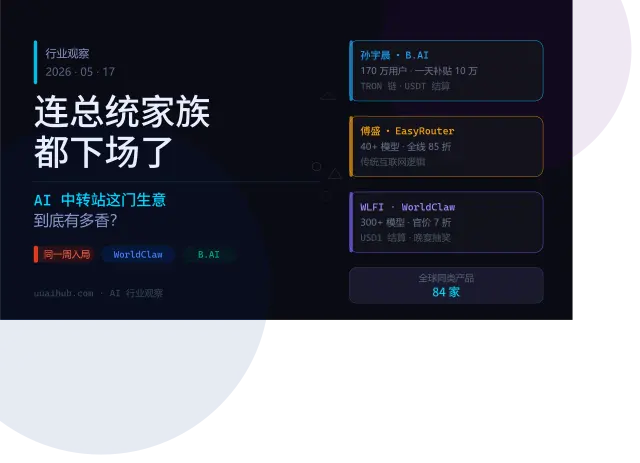
2026 年 5 月,孙宇晨、猎豹 CEO 傅盛、特朗普家族同一周内相继入局 AI 中转站。一门曾被认为是「草根小生意」的赛道,正在被大玩家重新定义。
Nearby