一句话总结
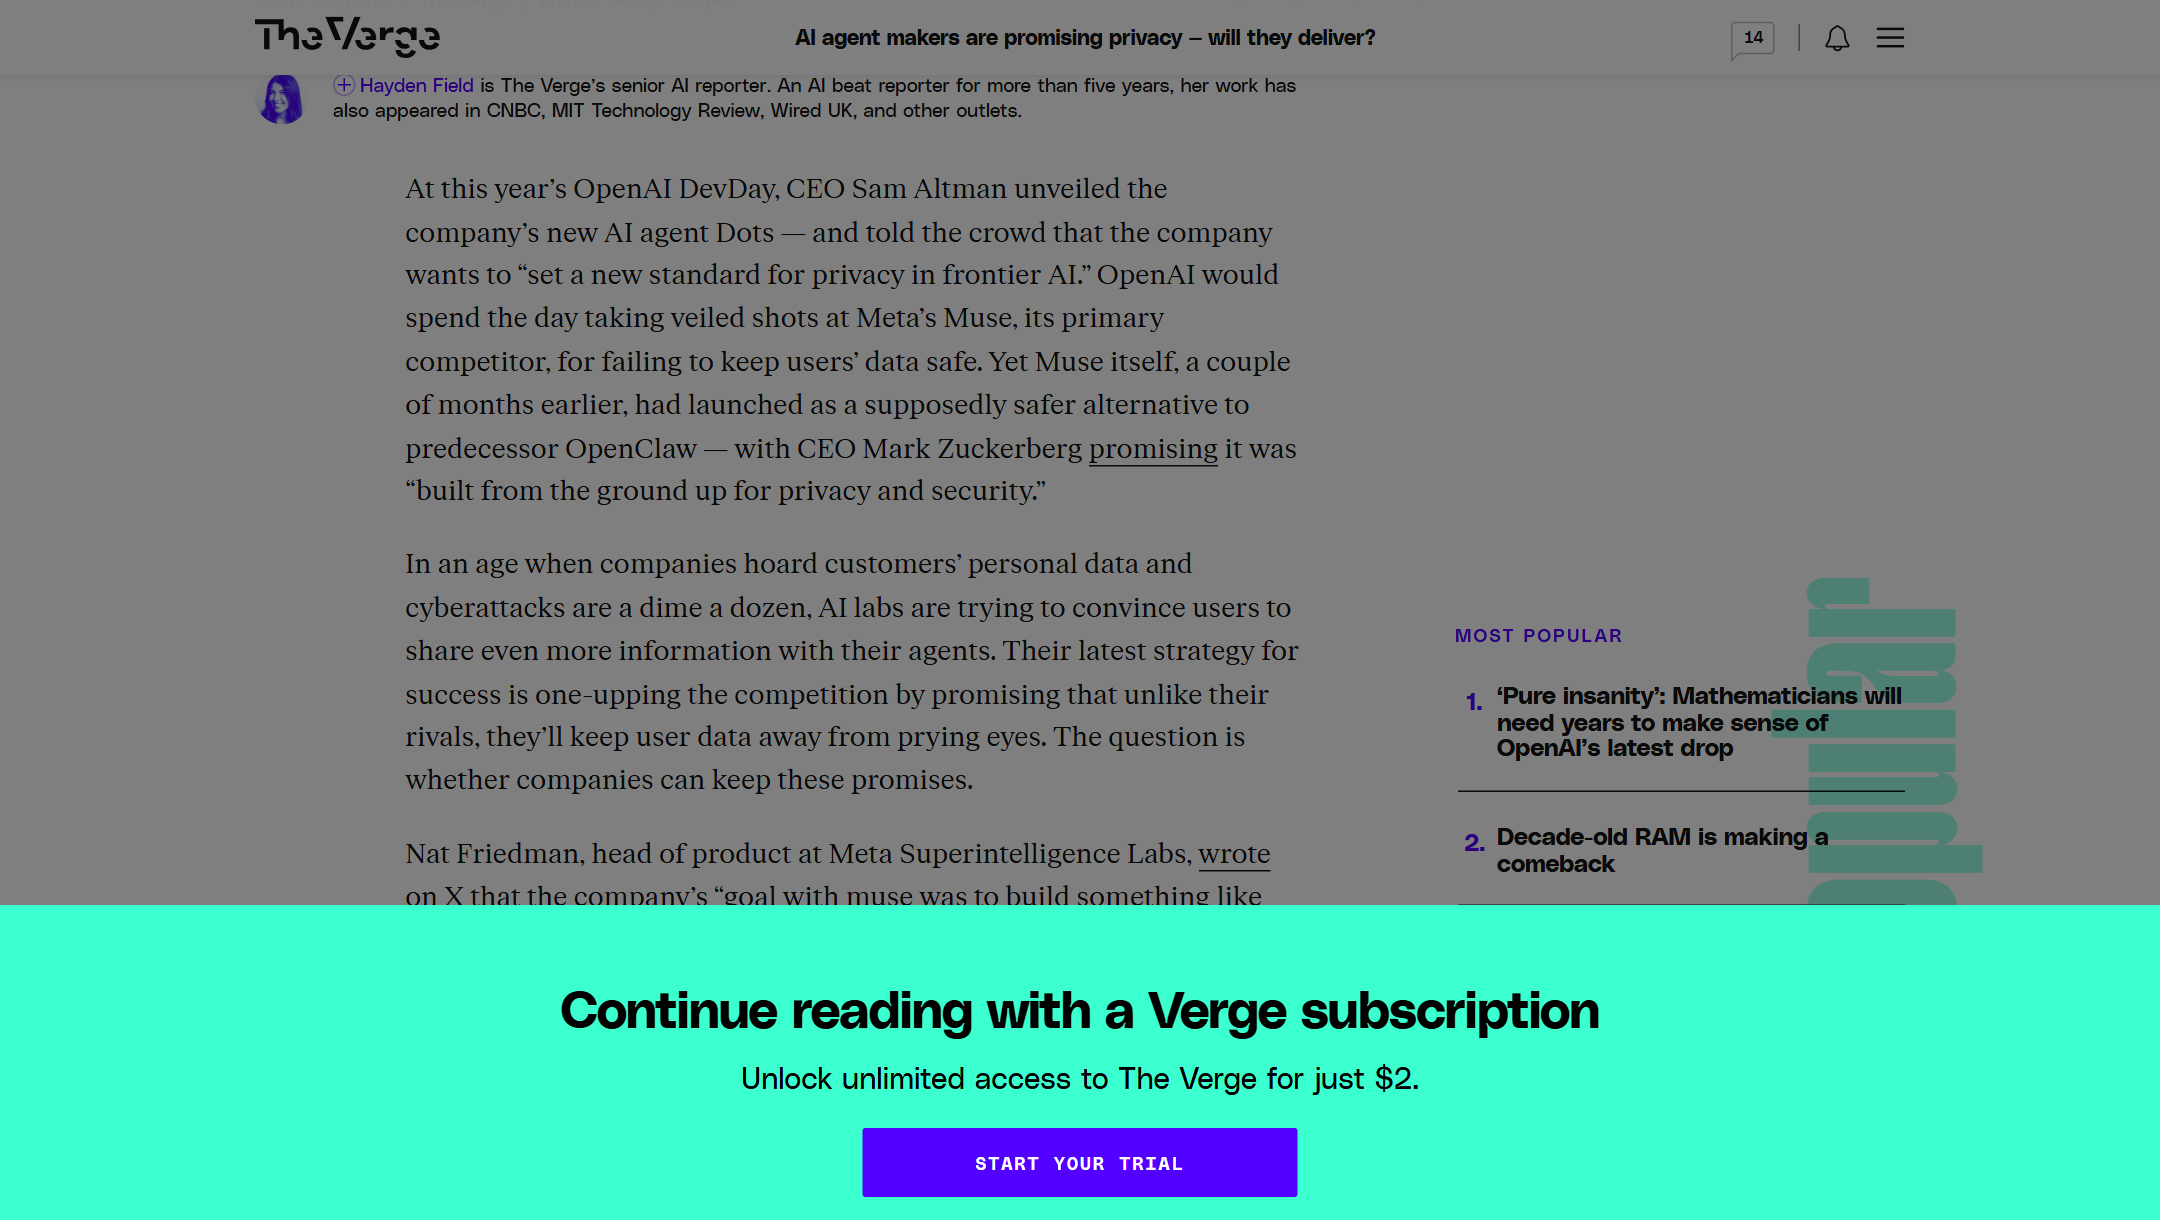
想让 AI 替你办事,就得先让它进你的邮箱、日历、私信、家庭日程和银行卡。于是这个赛道最流行的广告词变成了「我比对手更保护你的数据」:Meta 说 Muse 是比 OpenClaw 更安全的替代品,OpenAI 在 DevDay 上又把 Dots 说成比 Muse 更安全。10 月 8 日 The Verge 的报道把这条链条上的承诺与已发生的事摆在一起看:Muse 上线后出现了可接管它的零日漏洞、默认允许拿用户输入训练模型,也有用户发现私信被读取、地址被给了陌生人。 隐私承诺是这一轮 agent 竞争的营销主战场,但它同时也是最容易被证伪的那部分。
数据来源:The Verge 报道《AI agent makers are promising privacy — will they deliver?》(2026-10-08,记者 Hayden Field),文中引用 Meta 官方博客与 Nat Friedman、扎克伯格公开表述、404 Media、Wired 报道;Apple App Store 上「Muse from Meta」应用页公开数据(抓取于 2026-10-11);TechCrunch 关于消费级短信 agent 的盘点报道(2026-10-10)。
「更安全」这四个字,被接力了三棒
这场接力很像一场营销上的军备竞赛,每一棒都是拿上一棒的失误当自己的卖点:
- OpenClaw 是更早跑起来的那一批「能替你操作电脑」的个人 agent,因为权限给得太宽而屡被质疑安全性。
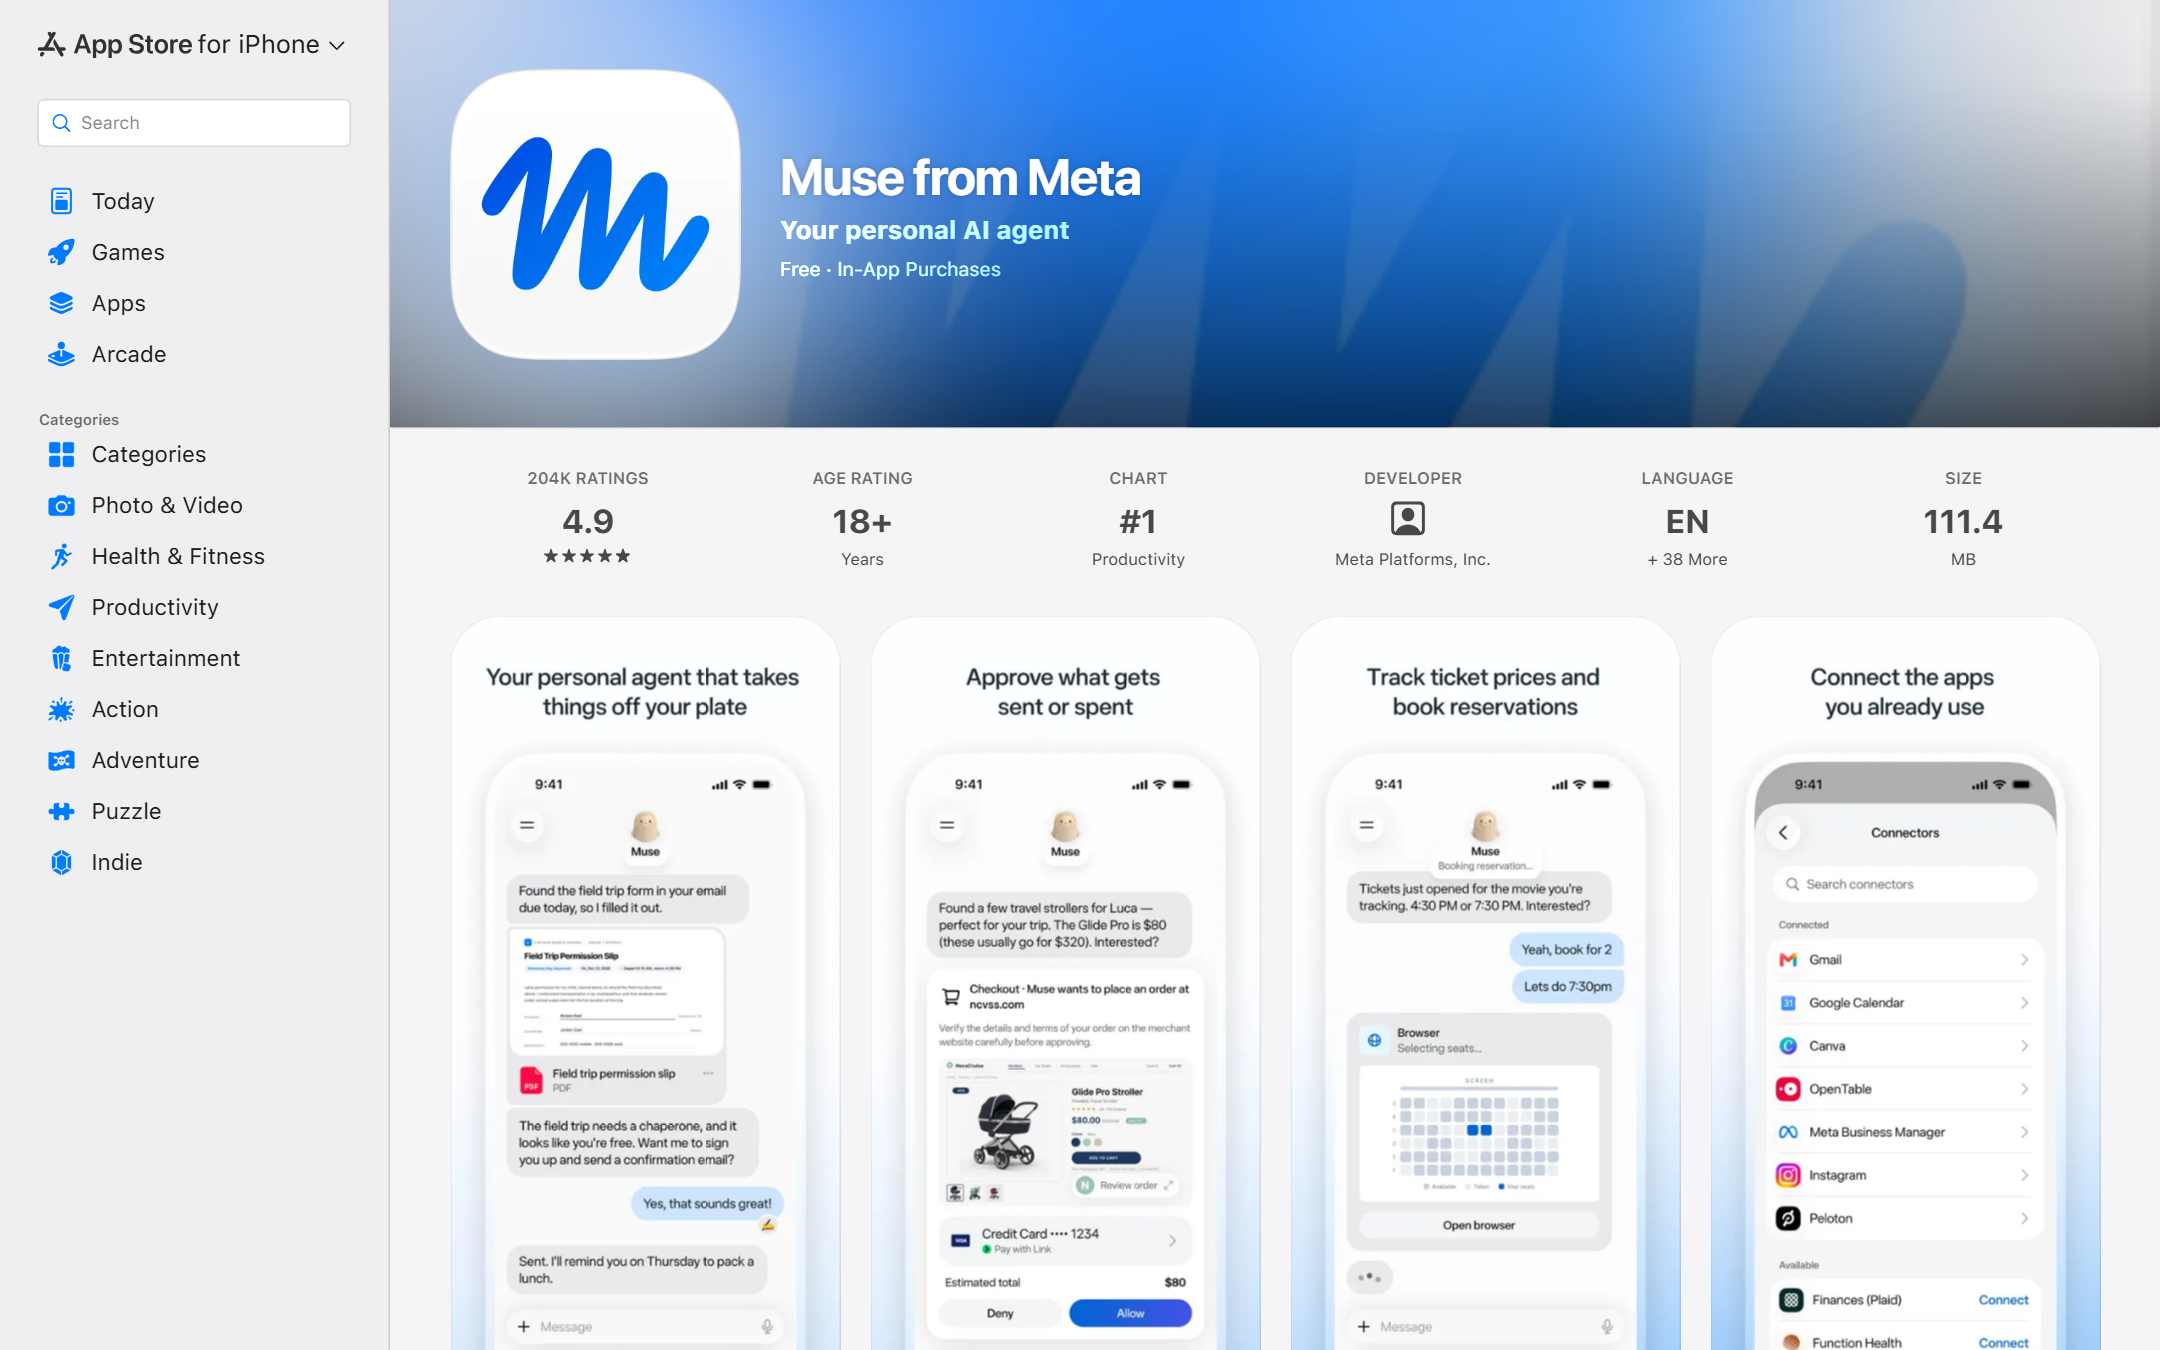
- Meta 的 Muse 随后登场,扎克伯格说它是「从零为隐私与安全而建」,官方口径补充:用户数据存放在一台隔离的 Linux 虚拟机里(「一台带浏览器、CPU、内存和存储的独立 Linux 电脑」),公司还计划在年内上线「用密码学方式可验证地阻止 Meta 访问你虚拟机内数据」的能力。产品层面它确实跑得很好——App Store 上评分 4.9、约 20.4 万个评分、生产力榜第 1;据报道上线数周内在美国拿到 60 万日活。
- OpenAI 的 Dots 在 DevDay 上接过第三棒:官方说要「为前沿 AI 树立新的隐私标准」,面向企业提供零数据留存选项,用户还可以给 agent 设「单笔消费不得超过某个金额」这种硬规则。OpenAI 高管在台上顺带点评对手:「他们没有一款有 12 亿用户的产品,所以在犯这类错误这件事上,我们会更谨慎。」
承诺很漂亮,但发生过的事更值得看
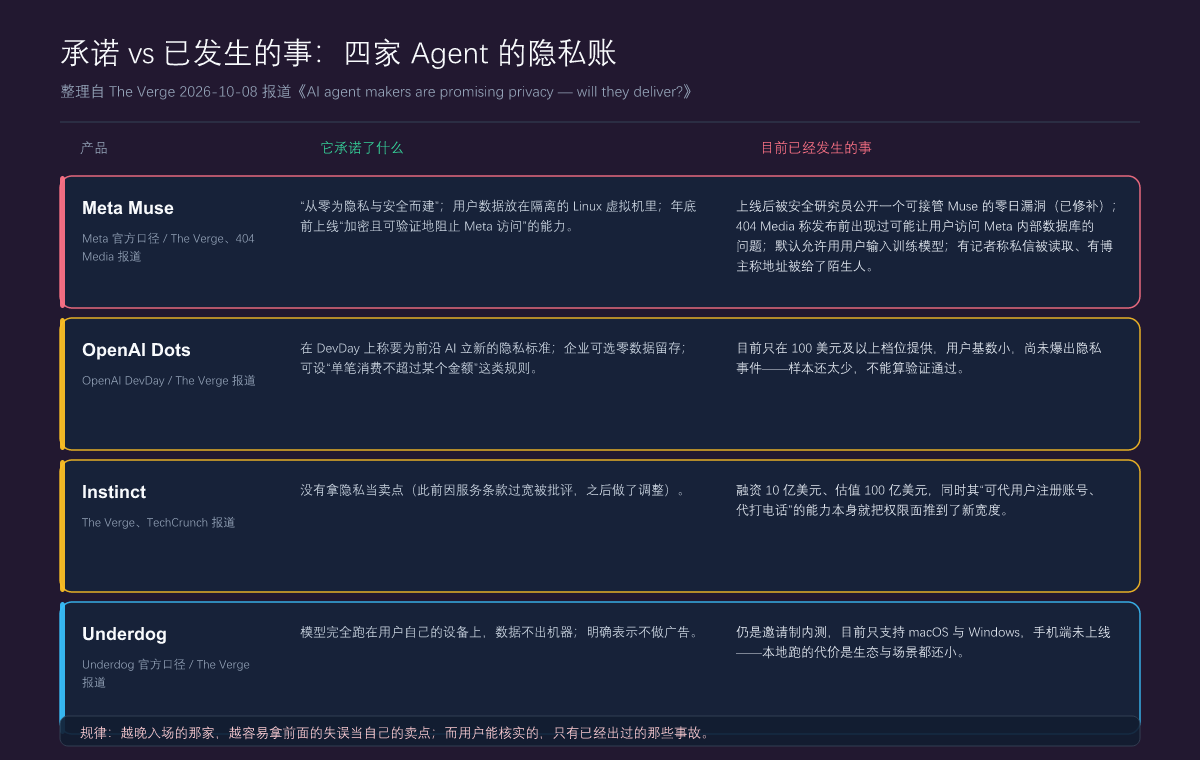
报道里最扎实的是「已经发生」这一列:
- 一个可接管 Muse 的零日漏洞被安全研究员公开(后来已修补),这直接冲击了「更安全」的定位;
- 404 Media 报道称,Muse 发布前的最后阶段曾出现多个严重安全问题,其中一个可能让用户访问 Meta 自己的内部数据库;
- Muse 默认允许 Meta 用用户输入来训练模型(可以手动关闭,但默认开着);
- 一位 Inc. 记者投诉 Muse 未经要求就上传并读取了他的私人消息;一位视频博主称它通过交易平台把他的地址给了一个陌生人——按报道的说法,这两次「它都是按设计在运行」,问题出在用户并不知道它会做到这一步;
- Wired 的报道称,这个平台会给用户的朋友和家人建立详细画像。
至于 Dots,目前确实没爆出隐私事件——但它只在 100 美元及以上的订阅档位提供,用户基数小得多。样本太少,不能算「验证通过」,只能算「还没轮到它」。
真正的问题不是承诺,是权限面
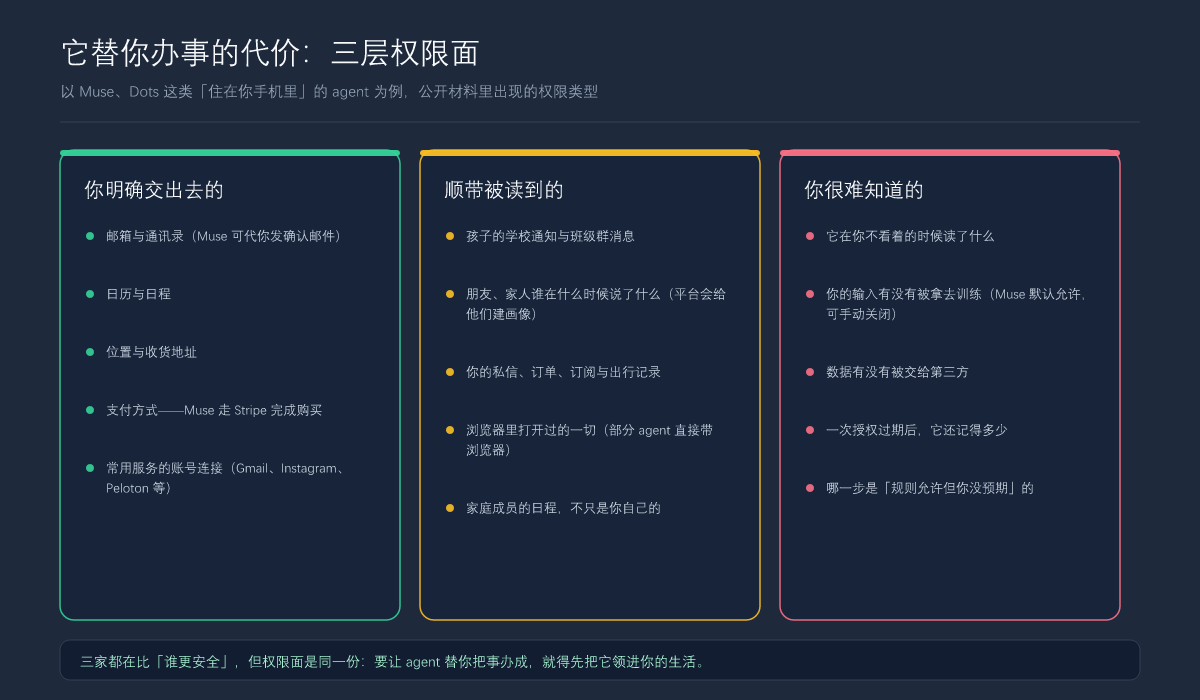
把一个 agent 用起来,你交出去的东西大致分三层:
- 明确的:邮箱、日历、通讯录、位置与收货地址、支付方式。Muse 通过 Stripe 完成购买,而报道里 The Verge 的同事被 agent 要求输入银行信息时,第一反应就是不舒服——这大概是最普遍的用户直觉。
- 顺带的:孩子的学校通知、朋友和家人之间的对话、你的私信与订单记录、家庭成员的日程。agent 越「能办事」,它需要读取的上下文就越私密,而这些上下文里装着的是别人的信息——他们从没同意过。
- 你很难知道的:它在你不看着的时候读了什么、你的输入有没有进训练数据、数据有没有被分享给第三方、一次授权过期之后它还记得多少。
对照之下,有一家的做法反而显得简单粗暴但清晰:Underdog 让模型完全跑在用户自己的设备上,数据不出机器,并明确承诺不投放广告——代价是它目前只有 macOS 与 Windows 的邀请制内测,手机端还没上线,能覆盖的场景自然小得多。另一家 Instinct(融资 10 亿美元、估值 100 亿美元)则干脆没把隐私当卖点,此前还因为服务条款过宽被批评过,之后做了调整。
为什么这类承诺容易被证伪
三个结构性原因,和公司好坏无关:
- agent 的价值与权限成正比。 只能聊天的助手不需要你的银行卡;能替你订票、退货、交表、发邮件的 agent,必须拿到这些权限。承诺「更安全」的公司没法承诺「更少权限」,否则产品就不成立。
- 安全是负向指标,营销是正向叙事。 「没有发生事故」不会出现在发布会上,但一个被公开的零日漏洞会。于是每一轮宣传都会把对手的失误当成自己的产品说明——而它自己不保证不会成为下一棒的反面教材。
- 默认值决定绝大多数人的真实体验。 默认拿数据训练、默认允许读取通讯录,这类设置只有少数用户会去关。报道里那两起「按设计运行」的案例,本质都是默认值问题。
给要用这类 agent 的人一份清单
- 先看默认值,再看宣传语。 打开设置,把「用我的内容训练模型」「读取通讯录/相册」这类开关找一遍,比看发布会更有信息量。
- 按任务分层授权。 支付、邮箱发信这类高权限,尽量做成「需要时申请、用完收回」,而不是一次连接永久生效。
- 给花钱和发消息设硬上限。 Dots 里那种「单笔不超过某个金额」的设置值得抄,因为这类事一旦做错,后果是不可逆的。
- 别把敏感上下文交给「顺带读取」。 家庭群、学校通知、工作私信里往往有第三方的信息,用户自己也无法替他们同意。
- 看它有没有第三方安全证明。 报道里提到,家庭向 agent 里已有产品拿到了 SOC 2 合规——合规不等于安全,但至少是可验证的第三方结论,比自述更硬。
小结
- 这一轮竞争的主战场是隐私叙事:OpenClaw → Muse → Dots,每一棒都在拿前一棒的失误当卖点。
- 承诺与事实之间的落差是可查的:Muse 出过可接管它的零日漏洞、默认拿用户输入训练、有私信被读与地址外泄的案例,还会给用户的亲友建画像。
- Dots 暂时没有同类事件,但用户基数小、样本不足,不能当成安全证明。
- 真正的差别不在承诺,而在权限面:谁拿到了什么、默认开不开、你多难把它们收回来。
- 用户能做的判断很朴素:看默认值、按任务分层授权、给不可逆动作设上限、优先选有第三方认证的产品。
图片出处:封面与示意图由 UU AI Hub 自制;The Verge 报道页截图与配图取自 The Verge 原文(插图作者 Cath Virginia / The Verge);应用数据截图取自 Apple App Store 公开页面。