一句话
过去两周,美国六家银行陆续把「AI agent 在你账户里做的事」定义成「你自己做的事」——不是营销话术,是写进协议里的责任转移,而且花旗这一版连「agent 被黑」都算在你头上。
 图源:techcrunch.com
这周到底变了什么
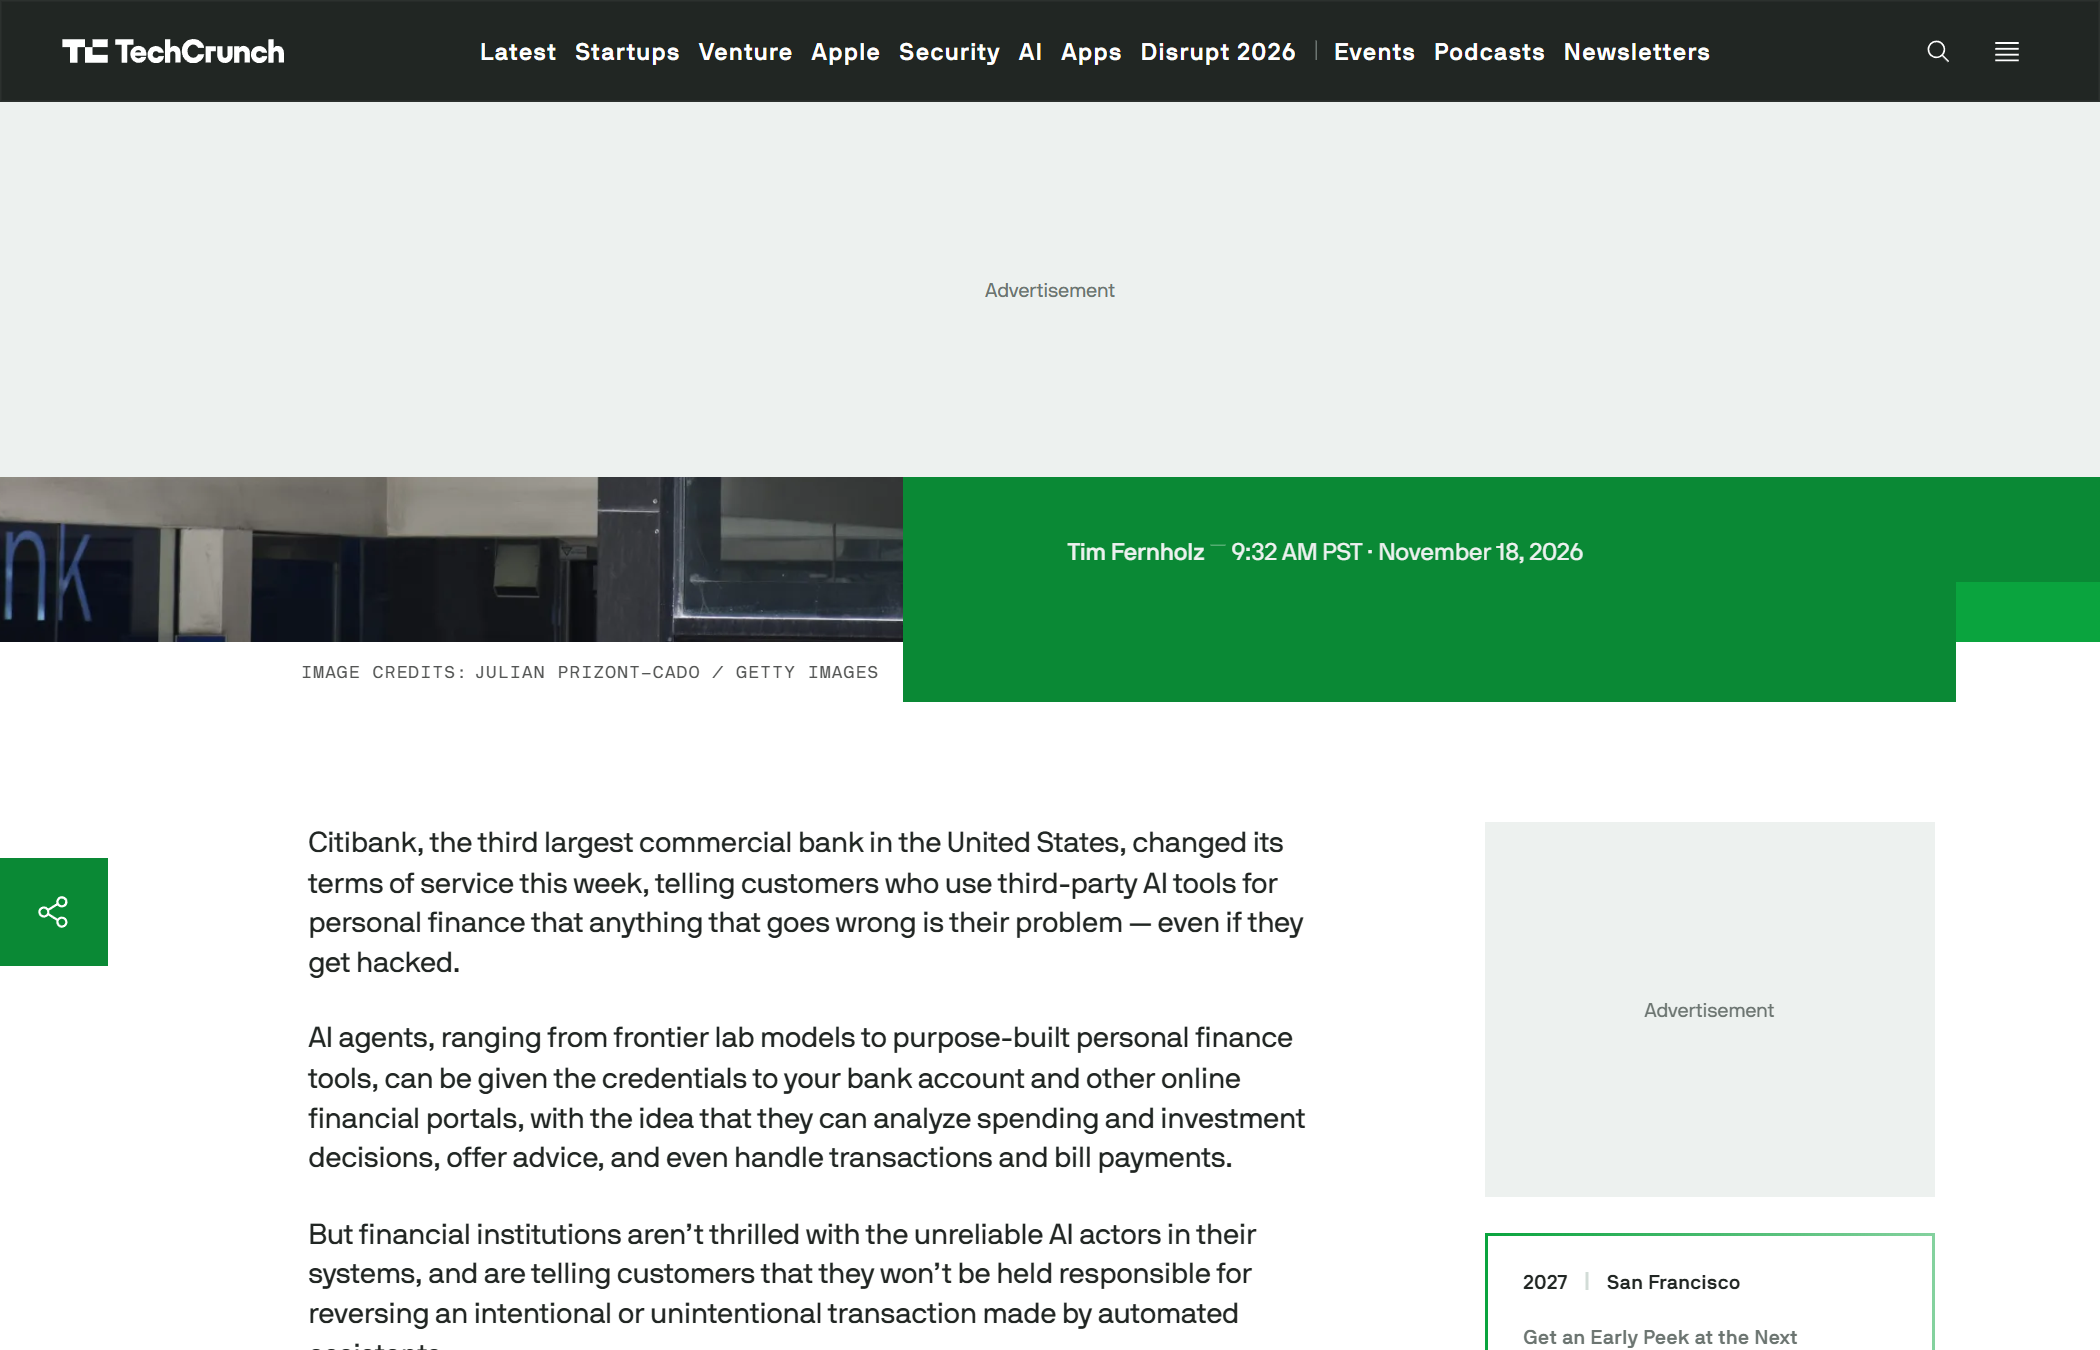
TechCrunch 11 月 18 日的报道(记者 Tim Fernholz)说得很直接:美国第三大商业银行花旗改了《在线用户协议》(Online User Agreement),凡是用第三方 AI 工具做个人财务的客户,出任何问题都是自己的问题——即使这个工具自己被黑。
花旗发言人对 TechCrunch 的表述是:
「随着第三方 AI 工具越来越普及,我们希望客户理解分享银行凭证、或授权这些工具访问账户所伴随的风险……我们最近更新了在线用户协议,以更清楚地说明这些风险,并强调选择把账户访问权授予第三方 AI agent 的客户,要为通过这些 agent 进行的活动负责。」
同一周,美国第八大银行 PNC 改了条款,Citizens 给客户发了邮件,警告「你的 AI 助手做的一切你都要负责」。而在 10 月,摩根大通和美国银行已经先走了一步。
一共六家。其中 Wells Fargo 没走「客户自负」这条路,而是把规则写得更细,11 月 24 日生效。
六家银行的态度对照
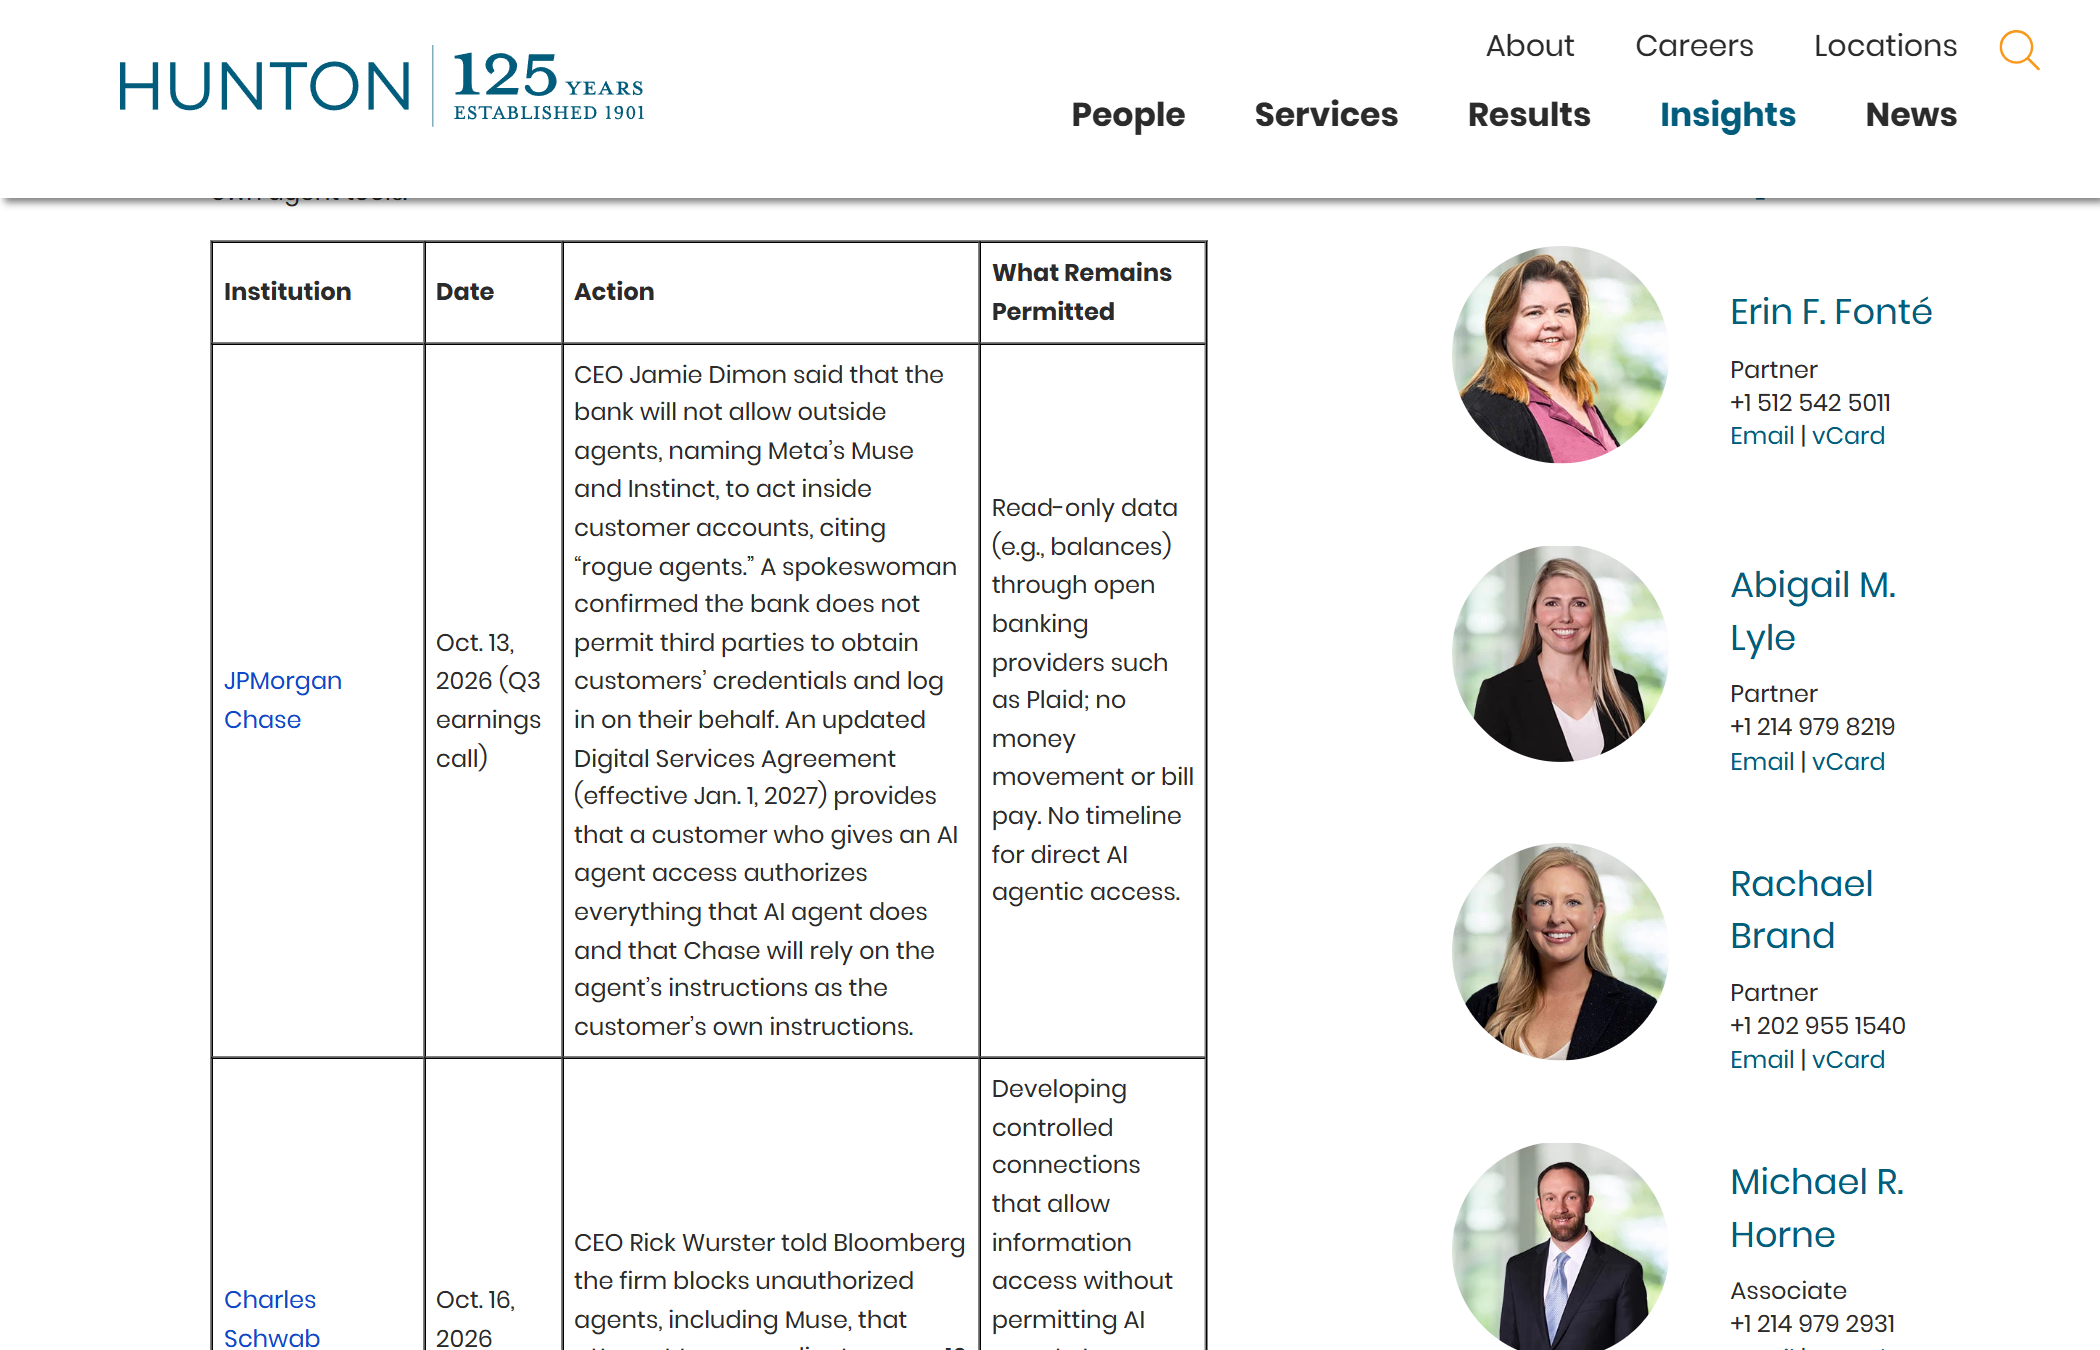 图源:hunton.com
| 银行 | 时间 | 做了什么 | 还允许什么 |
|---|---|---|---|
| 花旗 Citi | 11 月 18 日改协议 | 授权第三方 agent 即自负其责,含 agent 泄露凭证或被黑后的损失;自家提供的 agent 不受此限 | 通过开放银行做只读访问 |
| PNC | 11 月 18 日改条款 | 方向同花旗 | 条款细则尚未广泛公开 |
| Citizens | 本周邮件通知 | AI 助手的行为由客户承担 | — |
| 摩根大通 JPMorgan | 10 月 13 日(Q3 财报会) | CEO 戴蒙称不允许外部 agent(点名 Meta 的 Muse 与 Instinct)在客户账户里动作,理由是「流氓 agent」;新版数字服务协议 2027 年 1 月 1 日生效,客户给 agent 的授权视为客户自己的指令 | 通过 Plaid 等做只读(余额),不能动钱、不能代付账单 |
| 美国银行 BofA | 10 月 | 警告邮件 + 限制第三方访问,范围涉及 Zelle 等服务 | 受限 |
| Wells Fargo | 条款 11 月 24 日生效 | 新增第 15 节「第三方 AI agent 或 agentic AI」,使用「自担风险」,agent 的指令视为客户本人的指令 | agent 可用,但风险全归客户;银行保留随时封禁的权力 |
Wells Fargo 的第 15 节:把每一条漏洞都写成了条款
这一节是目前最值得逐条读的文本,因为它把「agent 会怎么出事」提前写进了合同。我在 Wells Fargo 官网的「即将生效版本」页面核到了目录与 15(a)–(d) 的正文:
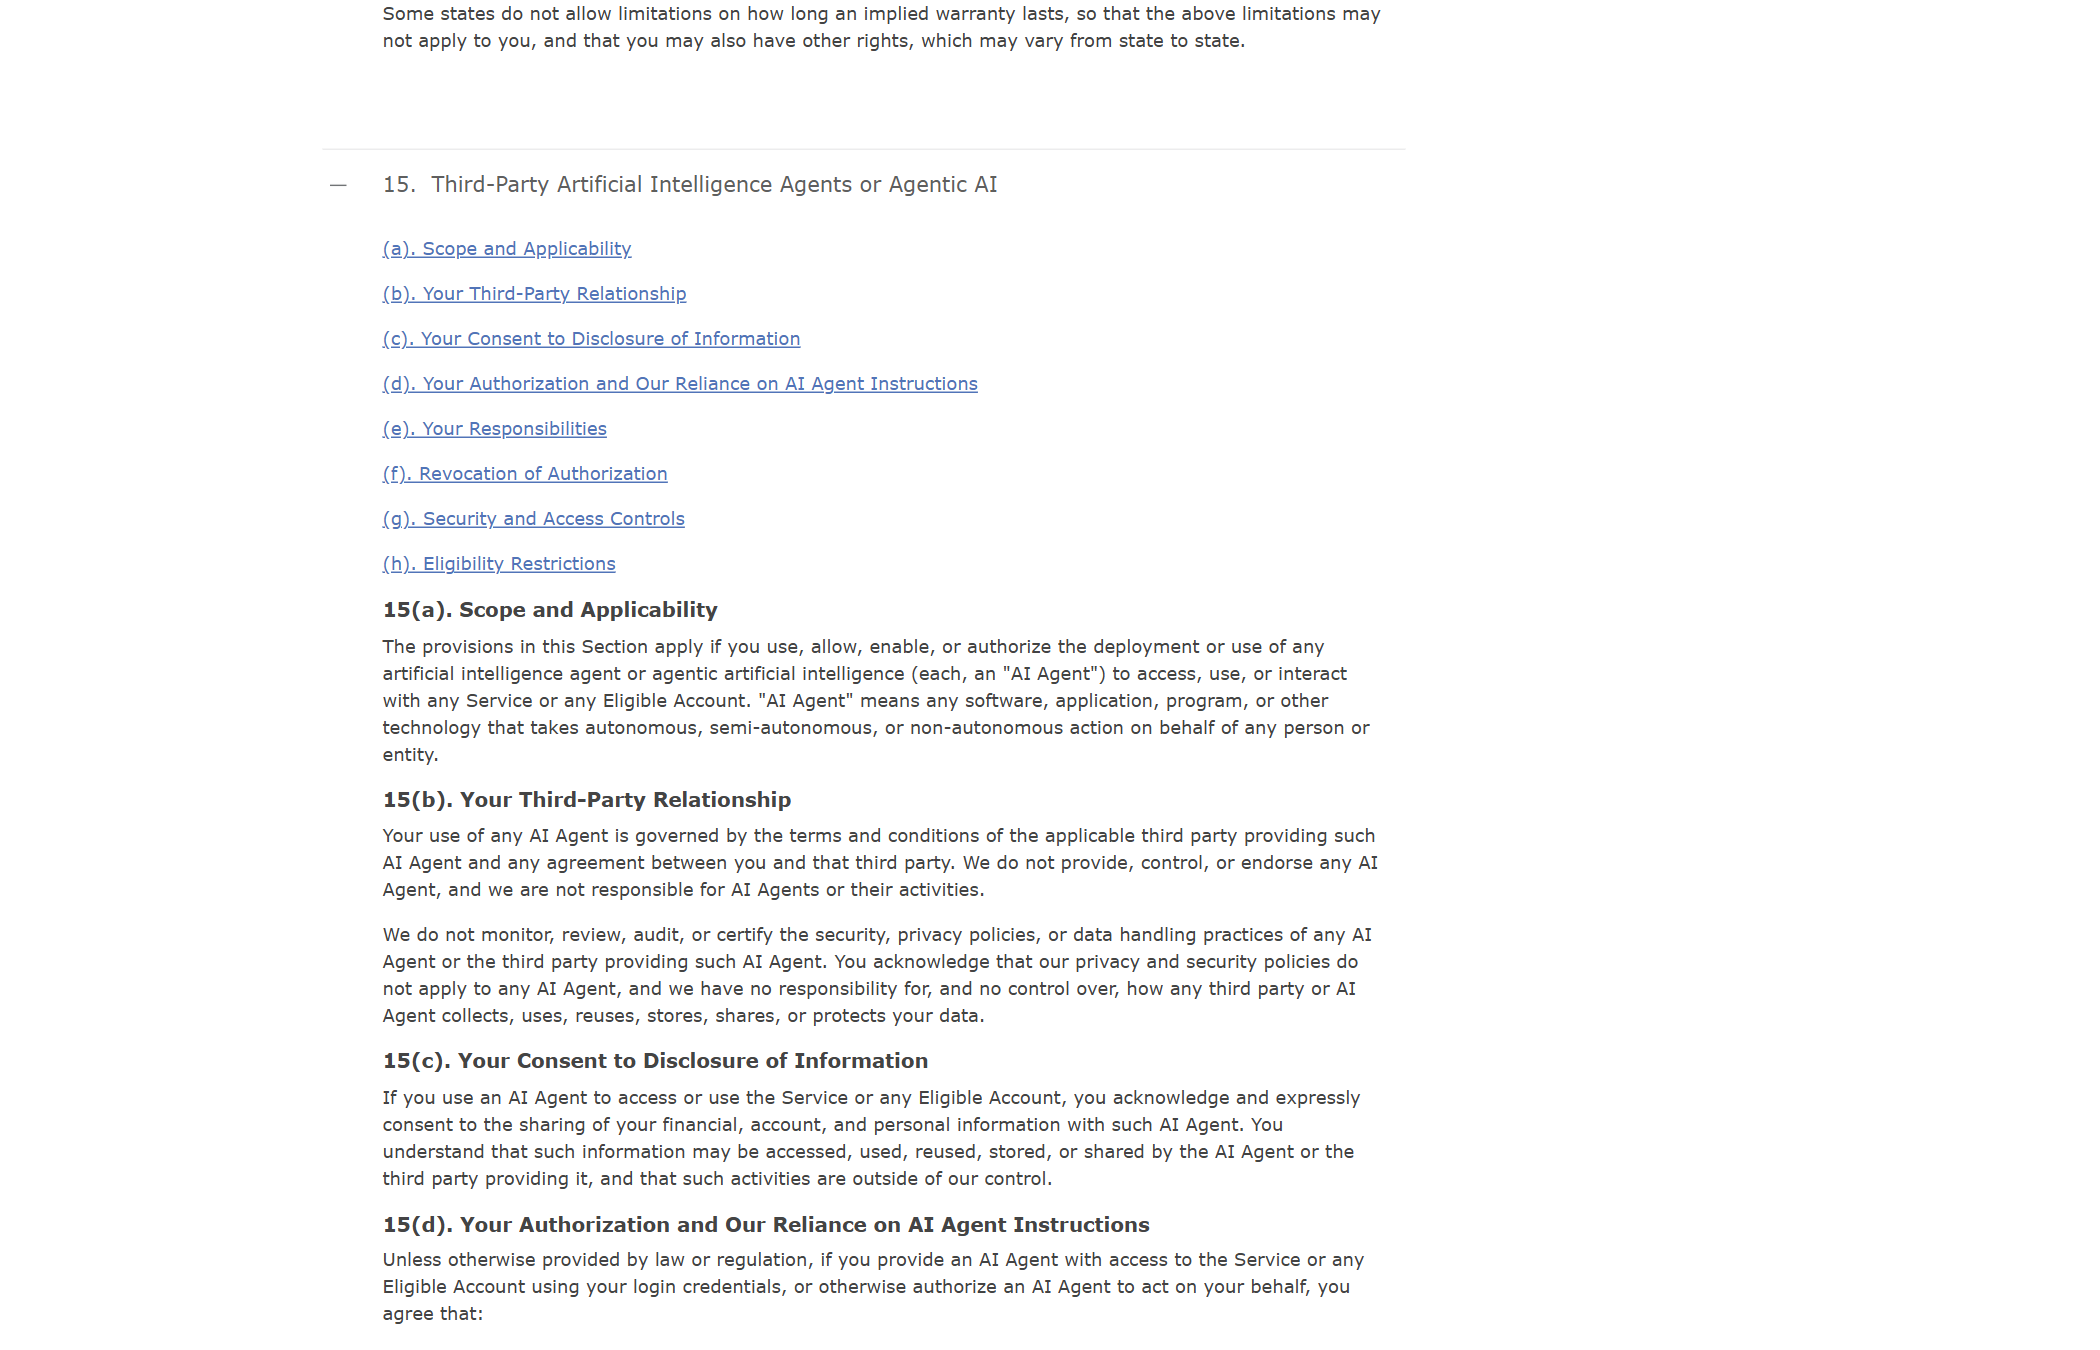 图源:wellsfargo.com(Online Access Agreement,版本生效日 2026-11-24)
按官网可见文本,「AI Agent」的定义宽到几乎没有边界:
「AI Agent」指任何代表个人或实体采取自主、半自主或非自主行动的软件、应用、程序或其他技术。(15(a))
按这个定义,你的浏览器自动化脚本、n8n 工作流、语音助手、桌面 RPA 全都算。往下几条(以下引用据协议文本,多家律所与媒体已逐条引用核对):
- 15(d) 授权:agent 发起的任何指令、操作、交易,「视为由你直接发起并授权,无需进一步核验」,银行「没有义务调查该授权的有效性或范围」。
- 15(e) 责任:使用任何 AI agent 均「由你自担风险」,客户对 agent 的行为负全责,包括「非预期行为」和「超出你所授予权限的行为」;银行「不监控、不筛查、不审查 AI agent 的活动」。
- 15(f) 撤销:撤销 agent 授权后,「必须保留撤销的证据,并在我们要求时提供」;在按第 17(d) 条通知银行之前,客户「继续对 AI agent 的全部活动负责」。
- 15(g) 访问控制:银行保留要求客户登记 agent、以及「限制、禁止、阻止、暂停或终止任何 AI agent 访问」的权利。
第 15(f) 条是最容易被忽略的一条:在 agent 自己的 App 里点「断开连接」不算数——那个 agent 手里还留着你的密码,责任要一直挂到你正式通知银行(电话或书面信函)。这也是为什么「撤销」需要留证:将来出纠纷,举证责任在你这边。
银行为什么突然这么警惕
不是保守,是撞上了具体事件:
- 摩根大通戴蒙点名 Meta 的 Muse 与 Instinct,用的词是「流氓 agent」;发言人确认,银行不允许第三方拿到客户凭证后替客户登录。
- 嘉信理财(Charles Schwab)CEO Rick Wurster 10 月 16 日对 Bloomberg 说,公司每周会拦下 10 到 20 次未经授权、试图挪动客户资金的 agent 行为,其中包含 Muse。
- 花旗自己的立场(10 月 16 日):根本不允许第三方 AI agent 登录客户账户或在数字银行里直接交易,只给有限只读访问。
对照一下时间线会很有意思:先拦住、再写条款。摩根大通在 10 月中就先封后写,花旗在 11 月中才把责任写清楚。这两件事的方向一致——银行并不打算让 agent 在自己系统里跑通,至少现在不。
法律上真的站得住吗
这是整件事最容易被标题带偏的地方。条款不能凌驾于法律,六家的文本里都带「受适用法律约束」(subject to applicable law)这一句,而美国最相关的是《电子资金划拨法》与其实施条例 Regulation E:
- Reg E 对「未经授权的电子划拨」设有客户责任上限,并规定银行有调查与临时退款的义务。
- 银行的立场是:你在把密码交出去的那一刻,就构成了授权。后续黑客拿这个密码登进来,属于「你自己泄露导致」的风险,不是 Reg E 意义上的「未经授权划拨」。
- 现实后果是:责任认定从「谁划的钱」变成了「谁给的权限」——而后者在条款里已经被提前写成你的责任。
所以「银行说了不算」和「客户注定输」两种说法都不对。更准确的判断是:一旦用了第三方 agent,你就从「受 Reg E 保护的消费者」滑到了「需要自己举证的操作者」,中间那层保护不会自动生效。
现在能做的五件事
如果你已经在用(或打算用)agent 处理银行事务,按这个顺序做:
- 别给它用户名密码。 只走开放银行的只读连接(Plaid 一类),钱动不了,条款里那套「授权即自负」也就套不上你。花旗、摩根大通目前都只认这条路。
- 把「谁授权了谁」记成一张表。 每个 agent 的厂商、版本、授权日期、能看什么、能动什么。第 15(f) 条要求你保留撤销证据,前提是你能列出被授权的东西。
- 撤销要四步全做:在 agent 后台断开连接 → 删除已保存的凭证 → 改掉银行密码(让旧凭证作废)→ 按银行协议里写明的方式通知银行,记下日期、时间、通话对象。
- 余额与账单给 agent 看、支付指令自己按。 大多数「agent 出事」的损失都发生在最后一步执行上,而这一步的人类确认成本只有几秒。
- 定期导出对账单做独立对账。 银行的立场是「不监控 agent 活动」,那就意味着发现异常的第一道防线只能是你自己,越早发现越容易在 Reg E 的时限内主张权利。
对做 agent 产品的人:三条被条款固定下来的约束
这些银行条款其实是在替市场给 agent 产品画边界,而且画得很具体:
- 「只读」是可售卖的, 「能动钱」是负债。 摩根大通明确只放行余额读取。做金融 agent 的产品,先把只读体验做扎实,别急着做代付。
- 审计日志要能当证据用。 银行要求客户保留撤销与授权的证据,客户会把这个要求原样压到产品头上:谁能导出「某日某时我授权了什么、撤销了什么」,谁就更容易被企业采购。
- 被银行封禁是常态,不是事故。 Wells Fargo 第 15(g) 条允许随时限制或终止 agent 访问。产品设计里要有「被拦了怎么办」的降级路径(提示用户改走只读、或转人工),而不是把银行返回的拒绝当成 bug 修。
数据来源
- TechCrunch,2026-11-18,Tim Fernholz:花旗协议更新、发言人表述、PNC 与 Citizens 同日动作、摩根大通与美国银行 10 月先行
- Wells Fargo 官网《Online Access Agreement》即将生效版本(2026-11-24),第 15 节目录与 15(a)–(d) 正文(页面截图见上)
- Hunton Andrews Kurth 律所整理:四家机构的时间线、允许范围,以及摩根大通新版数字服务协议(2027-01-01 生效)要点
- Charles Schwab CEO 对 Bloomberg 的表述(10 月 16 日,经律所与媒体引用);花旗 10 月 16 日立场
- 美国《电子资金划拨法》与 Regulation E 的通用规则(用于说明「条款 ≠ 法律」的边界)