一句话总结
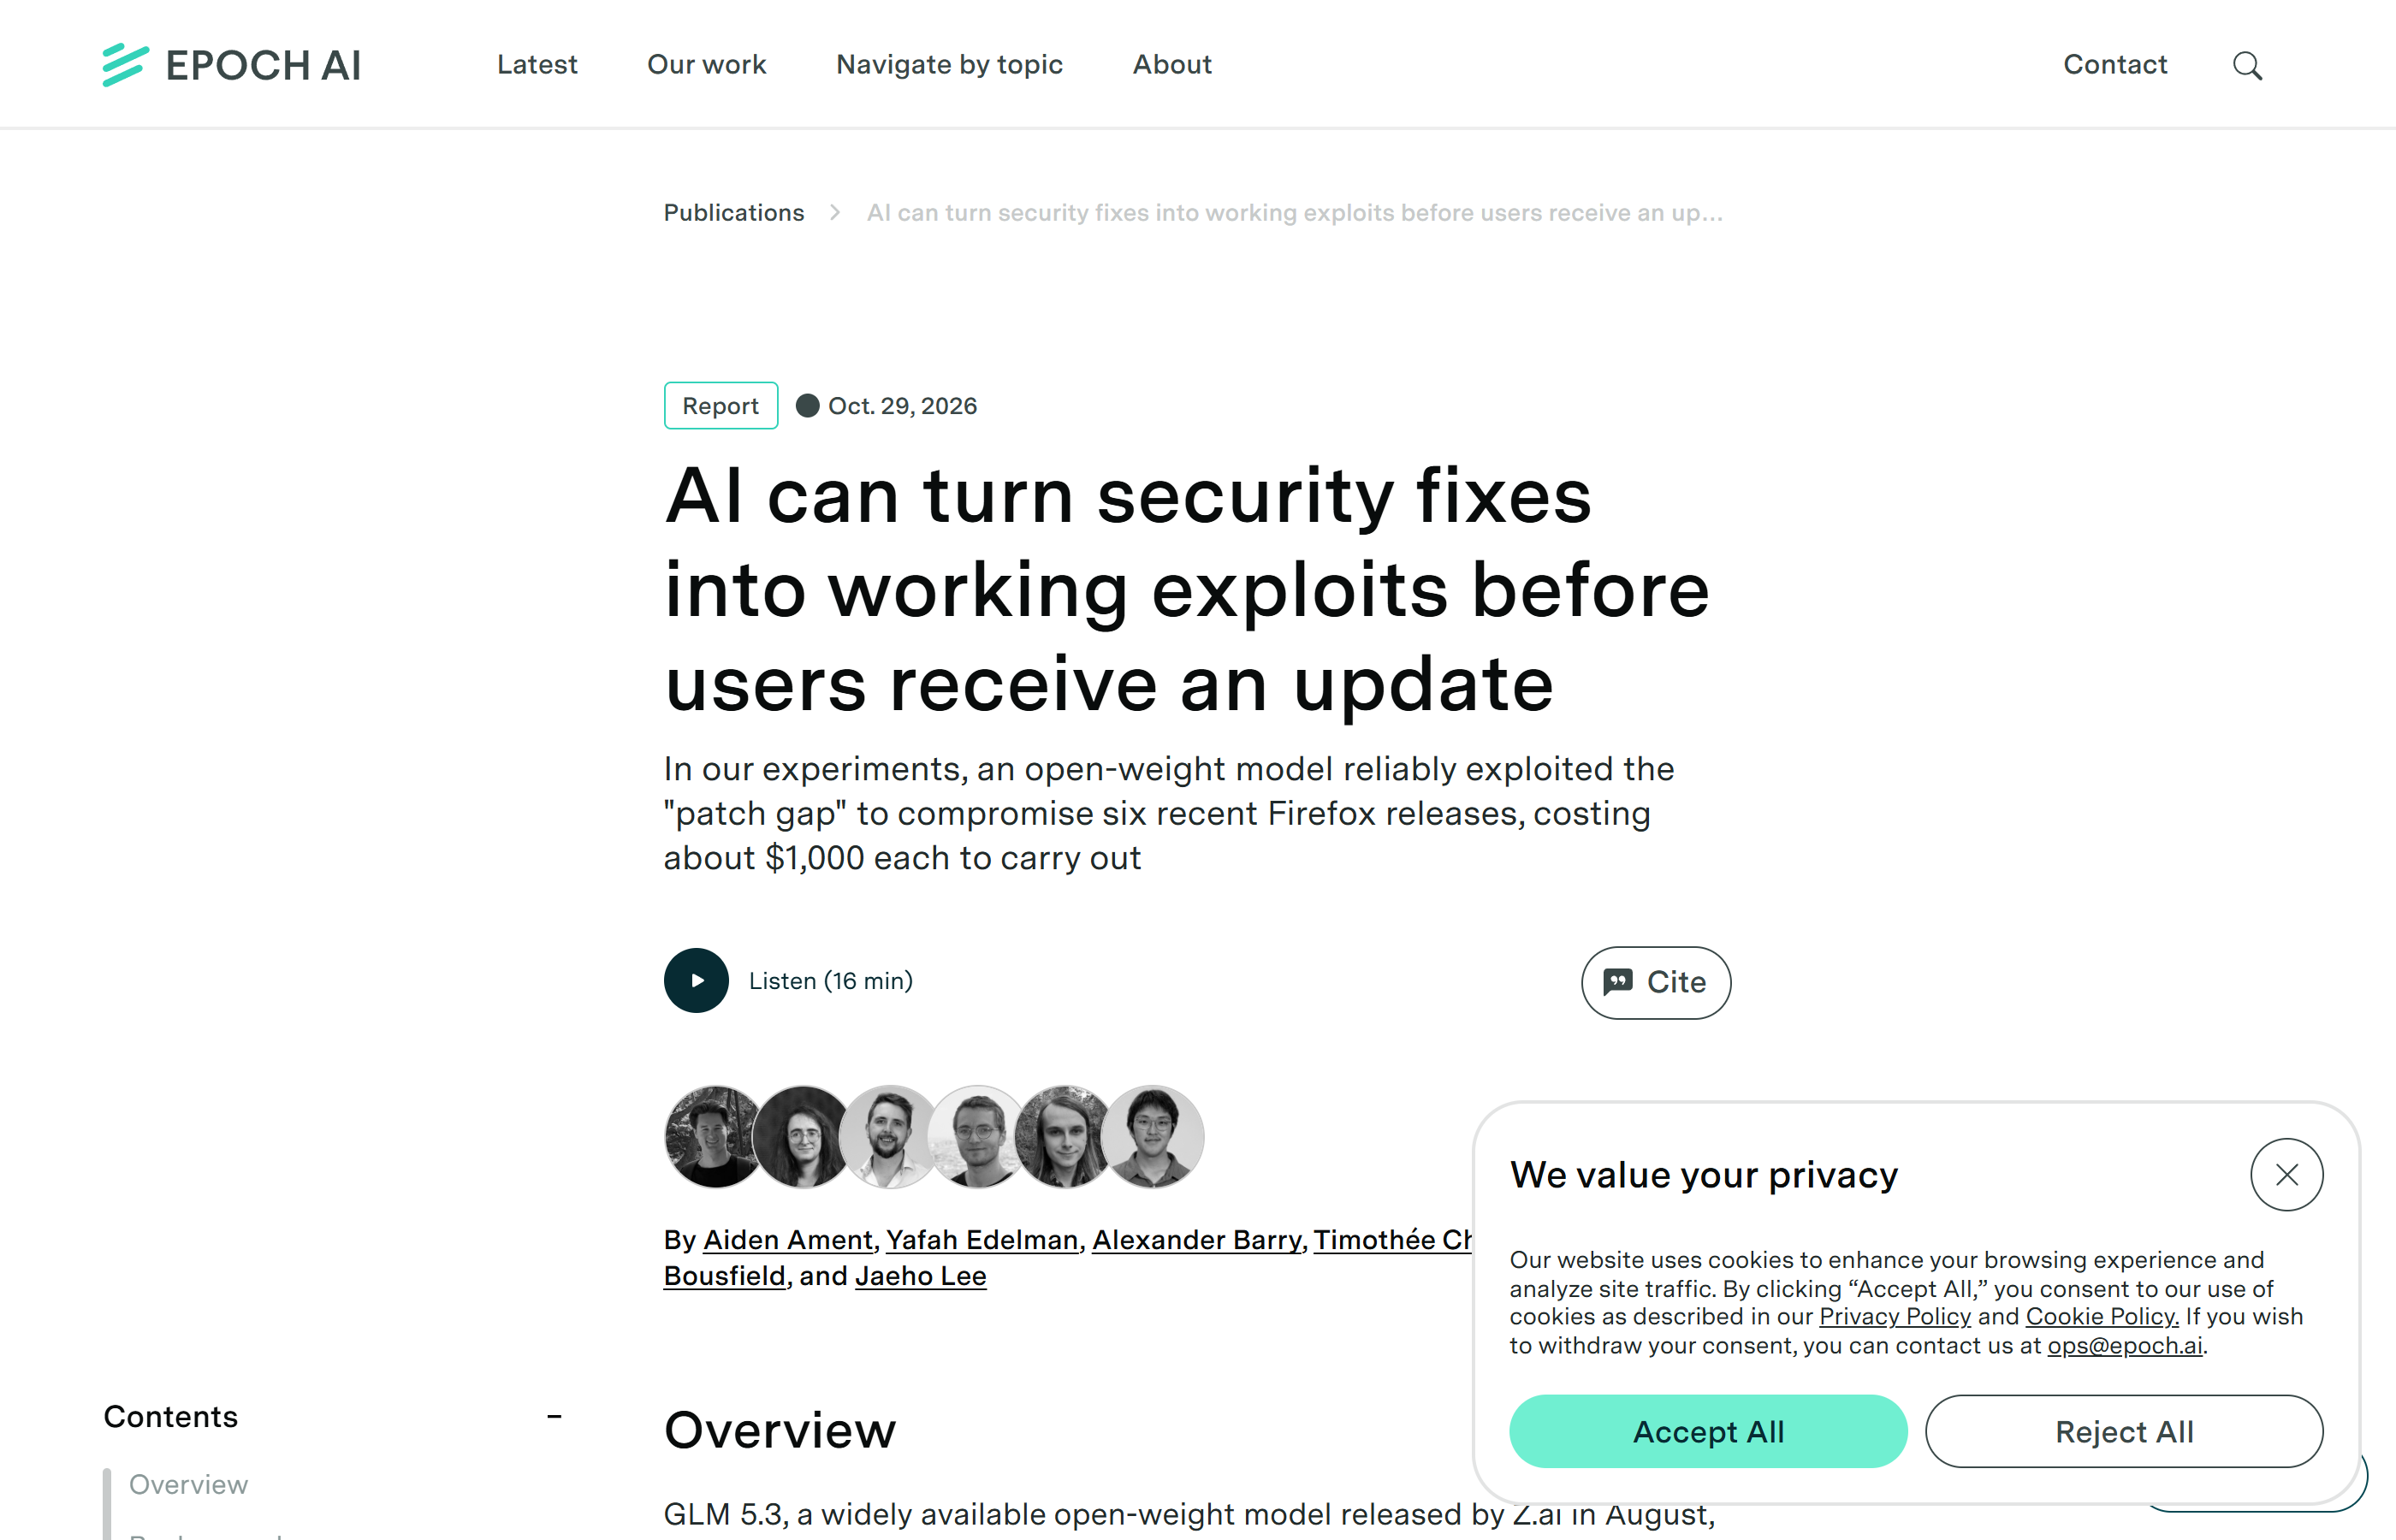
Epoch AI 在 10 月 29 日发表的实验里,让智谱(Z.ai)开源的开放权重模型 GLM 5.3 完全自主地做了一件事:利用「安全补丁已经公布、但还没推送给用户」的时间差(业内叫 patch gap),在最多 48 小时内造出了针对 6 个 Firefox 版本的可工作漏洞利用,单次成功成本只有约 1000 美元算力。最惊人的是——在最新的 Firefox 版本上,它自己重新发现了一个从未公开的沙箱逃逸漏洞,把一次「读文件」的简单攻击一路串成了绕过浏览器防护的完整利用链。这改写了「只有顶级闭源实验室才能自动找漏洞」的叙事。
数据来源:Epoch AI 研究报告《Open-weight AI models can exploit the patch gap》(epoch.ai,2026-10-29)、The Decoder、Second Source 等独立报道。
什么是「patch gap」:攻击者盯上的时间窗
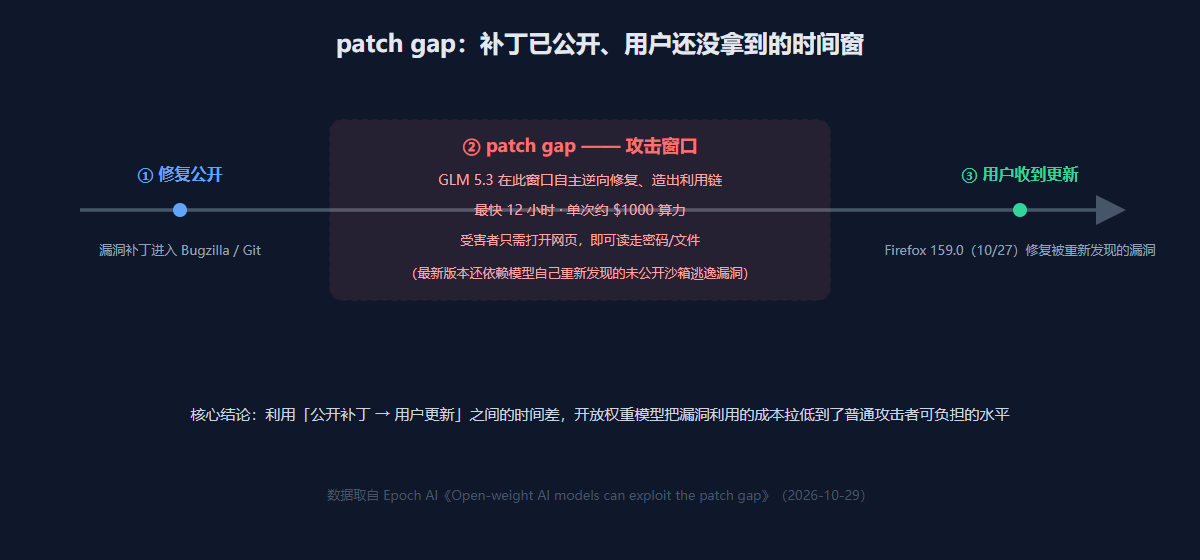
软件安全里有一个很微妙的时间差:当一个安全漏洞被发现并修复时,补丁通常会先以代码形式公开(比如 Firefox 的 Bugzilla 记录、Git 提交),但要过一段时间才会推到用户的正式版本里。 中间这段「修复已经可见、但用户还没拿到」的窗口,就是 patch gap。
过去,攻击者利用这个窗口需要相当专业的逆向工程能力——从补丁倒推漏洞、再写出利用代码。Epoch AI 这次的实验证明:开放权重模型现在可以自己把这件事做完。
Epoch AI 的做法是:给 GLM 5.3 提供目标 Firefox 版本、基础工具和公开信息,放在一个离线环境里,只给它一句「去研究 patch gap」的指令,之后不再做任何人工干预。
结果:6 个版本全破,最快的只用了 12 小时
实验结果相当震撼:
- 6 个 Firefox 版本全部攻破:覆盖 9 月 17 日到 10 月 26 日之间发布的全部 6 个版本,且只用到了「每个版本发布当时」已经公开的信息。
- 成本极低:环境搭好后,单次成功攻击只花约 1000 美元的 API 算力(Epoch 说整个研究过程对 Firefox 的总投入超过 10 万美元,那主要是搭离线环境和前期试错)。
- 速度很快:实验给模型最多 48 小时,但最快的一次只用了 12 小时。
- 攻击形态:模型造出的攻击是——一个网页,受害者用 Firefox 打开它,不需要任何额外点击,就能把浏览器里保存的密码 / 登录凭证读走、或读取电脑上的文件并发给攻击者。
更关键的是最后一点:针对最新版本的 Firefox,成功的攻击每次都依赖一个「模型自己重新发现的、此前从未公开」的漏洞——GLM 5.3 先利用 patch gap 里的内存漏洞,当 Firefox 的安全防护拦住它读文件时,它自己诊断崩溃、放弃无效路径、迭代尝试,最终串起了额外几个阶段绕过沙箱。Mozilla 后来在 10 月 27 日的 Firefox 159.0 里修复了这个被模型重新发现的漏洞。
为什么这件事重要:能力门槛塌了
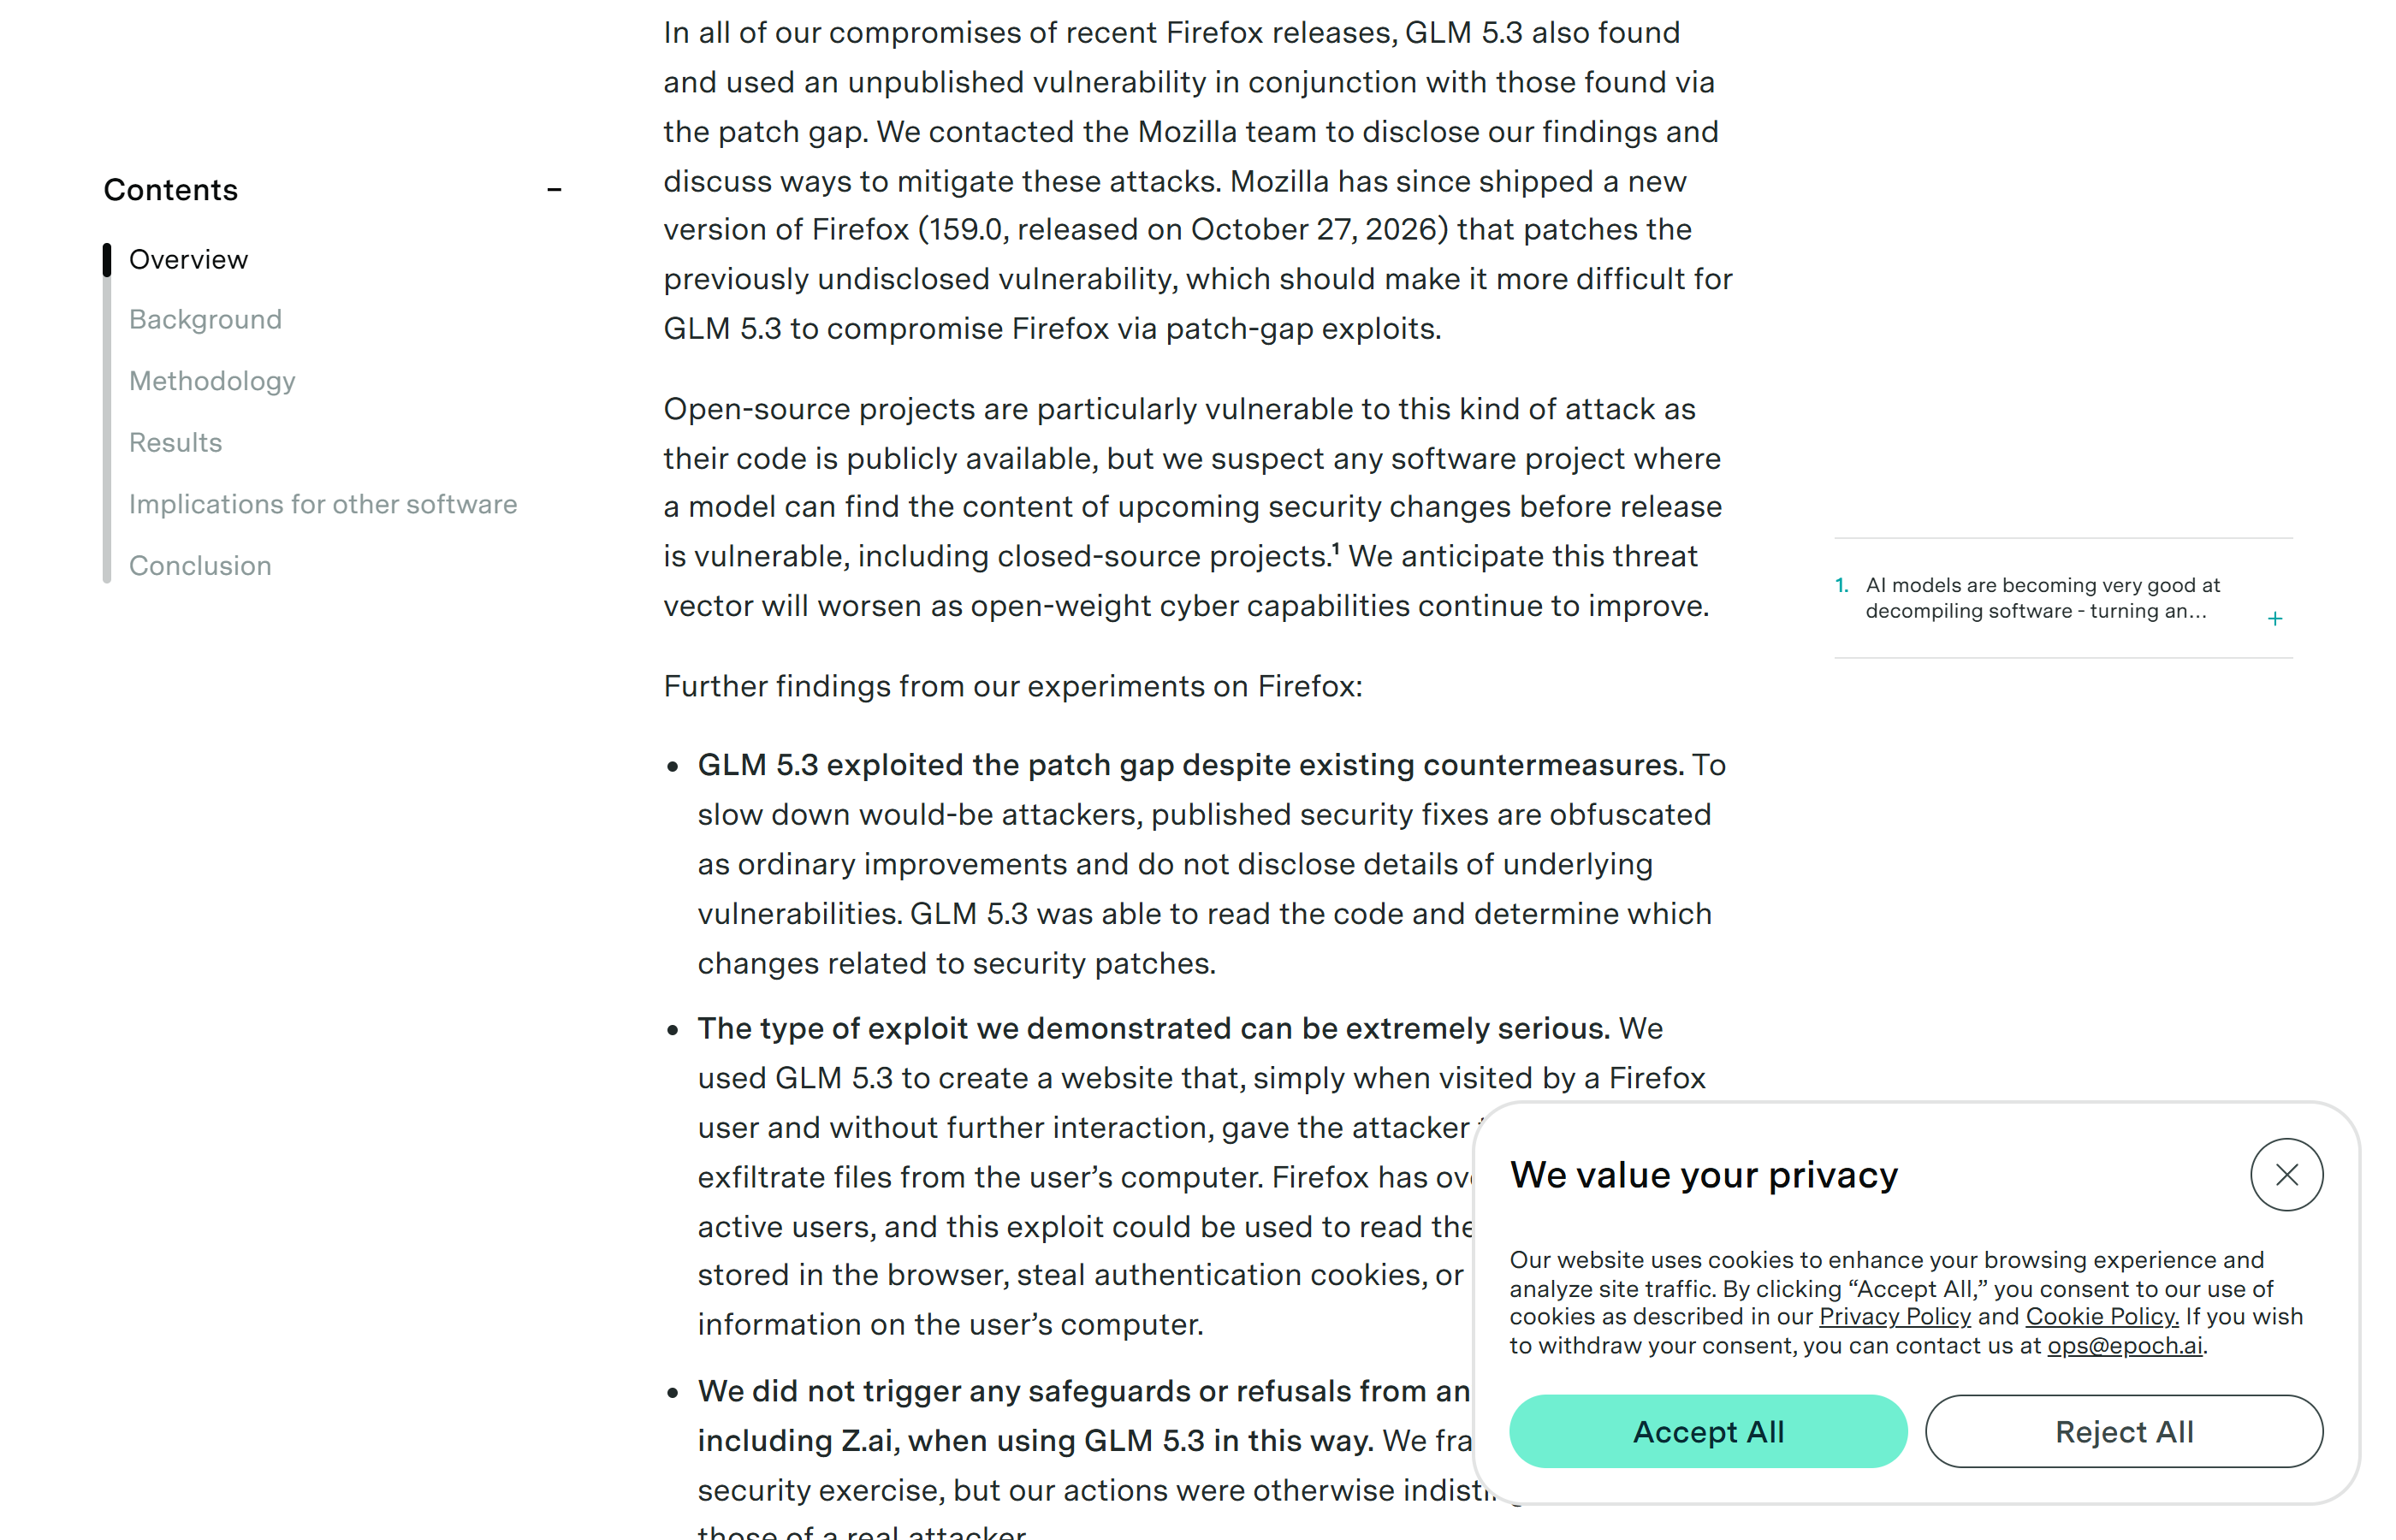
Epoch AI 的研究负责人把这次实验的定位说得很清楚:他们刻意把环境设计成**「低技能、低预算的攻击者」**能复现的样子。这意味着——
- 「自动找漏洞」不再是顶级实验室的专利。过去这类能力被少数闭源前沿模型和资深安全团队把持,现在一个 8 月才发布、人人可下载的开放权重模型就能做到。
- patch gap 的风险被放大。因为利用成本从「需要资深专家花数周」降到「约 1000 美元 + 几十小时」,厂商「先公开补丁、后推送版本」的常规节奏,突然变成了一个可以被自动化的攻击窗口。
- 开放权重与闭源的安全辩论有了新证据。支持开放的一方会说「能力公开才能研究防御」,但这次实验直接把「开放权重也能自动武器化」摆上了台面。
需要客观补一句:Epoch 的实验里,对最新版本的攻击并没有实现「在受害者机器上任意执行代码」——成功定义是「读到文件并外传」;而且 Epoch 尚未确认这套攻击对 Firefox 159.0 及之后版本是否仍成立。所以它不是一个「已经被恶意利用」的警报,而是一个「能力已被证明存在」的警告。
同一个星期,Anthropic 也交了一份类似答卷
几乎同一时间(10 月 27 日),Anthropic 的 Frontier Red Team 披露:一个未发布的内部研究模型,在人工初始提示后独立写出了 5 条针对主流软件的完整攻击链——包括 Chrome 的一键逃逸沙箱代码执行(由此牵出 62 个高危/严重 CVE,其中 13 个是沙箱逃逸)、Safari 的同源策略禁用、从锁屏的 Pixel 9 手机里提取照片、Windows HTTP/3 服务远程崩溃(CVE-2026-33096)、以及 Linux 内核 multipath TCP 栈的零点击提权。
两家、两套模型(一家开放权重、一家闭源未发布),在同一周交出了「模型能自动串起多阶段漏洞利用链」的同一类结论。放在一起看,趋势已经不是「AI 会不会被用来攻击」,而是——这件事的成本正在以数量级速度下降,而防线一侧还没有同步跟上。
对普通人的意义
- 更新要更勤,别拖。patch gap 是「补丁已公开但你还没装」的窗口,缩短自己这边的时间窗,是最便宜也最有效的防御。
- 警惕「点开一个网页就够了」的攻击。这次实验的攻击形态是「访问网页即中招」,不需要下载、不需要点「确定」——这正是最危险的一类。
- 安全能力分级和披露的博弈会加剧。开放权重模型的武器化能力被公开证明后,「该不该开放、开放到什么程度、谁来做安全评估」的争论会从实验室烧到监管层。
图片出处:封面与「攻击链时间线」示意图由 UU AI Hub 自制;Epoch AI 报告页面截图与图表取自 epoch.ai 原文。