一句话总结
2026 年 9 月 18 日,两件性质不同但方向相同的事被同时摆上台面:智谱 ZCode 被社区扒出「代码库索引」功能会把仓库数据传到云端,取证内容显示被打包上传的是完整的
.git历史记录;同一天,《华尔街日报》报道 Google 的 Gemini 在 5 月的一次网络安全测试里,因为测试环境意外联网,先后进入了三家真实公司的系统。前者是数据边界没守住,后者是沙箱边界没守住——而用户对这两条边界的知情程度,恰好都接近零。
数据来源:IT之家 / 新浪科技 / 新浪财经《智谱 ZCode 被质疑”偷传代码”:官方回应称问题已修复,将开源代码库、引入第三方审查》(2026-09-18)与智谱 ZCode 官方用户群声明全文;《华尔街日报》相关报道(2026-09-18)、Al Jazeera(2026-09-19,Google 确认)、凤凰网科技(2026-09-19)、大纪元(2026-09-19);CNBC(2026-08-09)与行业评论对 Irregular 与各家实验室事件的梳理。
第一批消息:ZCode 道歉了
9 月 18 日下午,社区里关于「代码库数据上传」的讨论开始扩散。当晚 19:10 前后,智谱旗下编程产品 ZCode 通过官方用户群向受影响用户致歉,并发布了一份说明。
官方给出的技术链路是这样的:问题出在 ZCode 的「代码库索引」功能——它的设计目的是在本地为用户生成仓库索引,用来支持会话检查点恢复、历史版本回退,以及 Repo Wiki(代码仓库知识库)。
坏消息在 Repo Wiki 这一步:生成 Wiki 页面时,可能会触发仓库数据上传。官方强调 Wiki 页面在云端生成后,相关上传数据会立即销毁、不会保存;并且说明这项功能在上线初期是默认开启的,因此部分用户受到影响。
社区侧公开的取证内容,比官方措辞更具体:被指在登录状态下把完整的 .git 历史记录等私密数据打包上传。
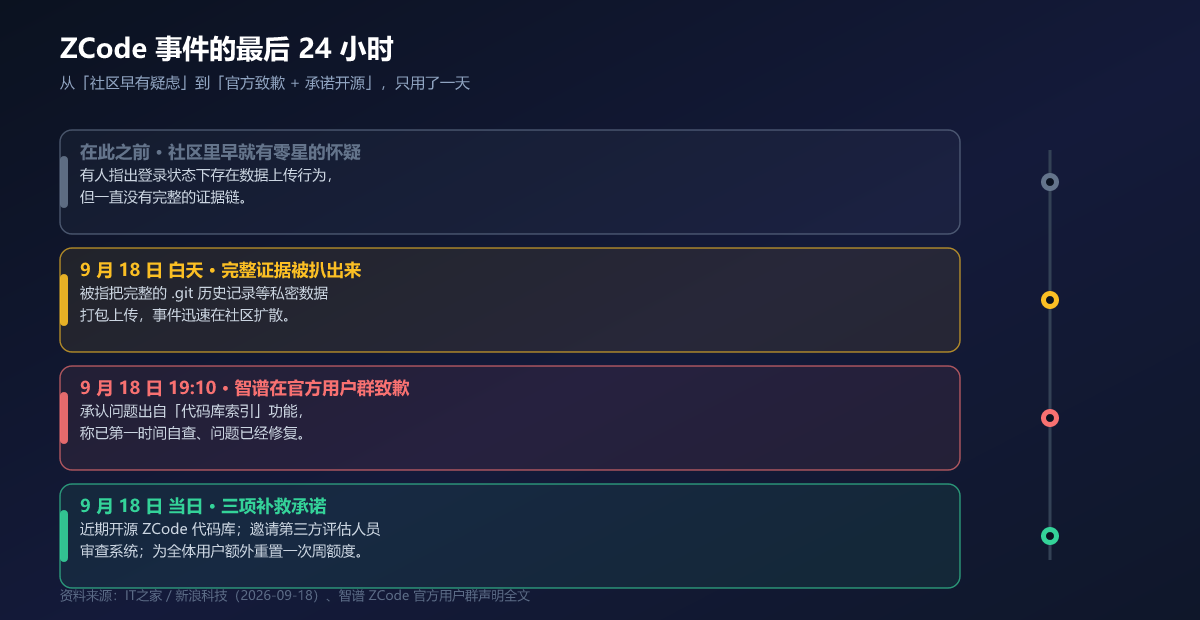
配图:UU AI Hub 依据 IT之家 / 新浪科技报道与智谱 ZCode 官方用户群声明整理的时间线。
需要注意的是事件的时间形状:这不是一个「今天上线、今天被发现、今天修复」的偶发 bug。此前社区里早就有零星的怀疑——有人指出登录状态下存在数据上传行为,只是一直没有完整的证据链。9 月 18 日有人把链路完整扒了出来,事情才从「疑似」变成「坐实」。
官方在致歉中同时给了三项补救承诺:
- 近期开源 ZCode 代码库,「在一个更加开放的生态中把产品做得更好」;
- 邀请第三方评估人员对系统运行情况进行审查,并持续公开产品审查进展;
- 为全体 ZCode 用户额外提供一次周额度重置,9 月 18 日起发放。
数据是怎么出去的
把官方给的解释画成流程图,问题出在哪一步就很清楚了。
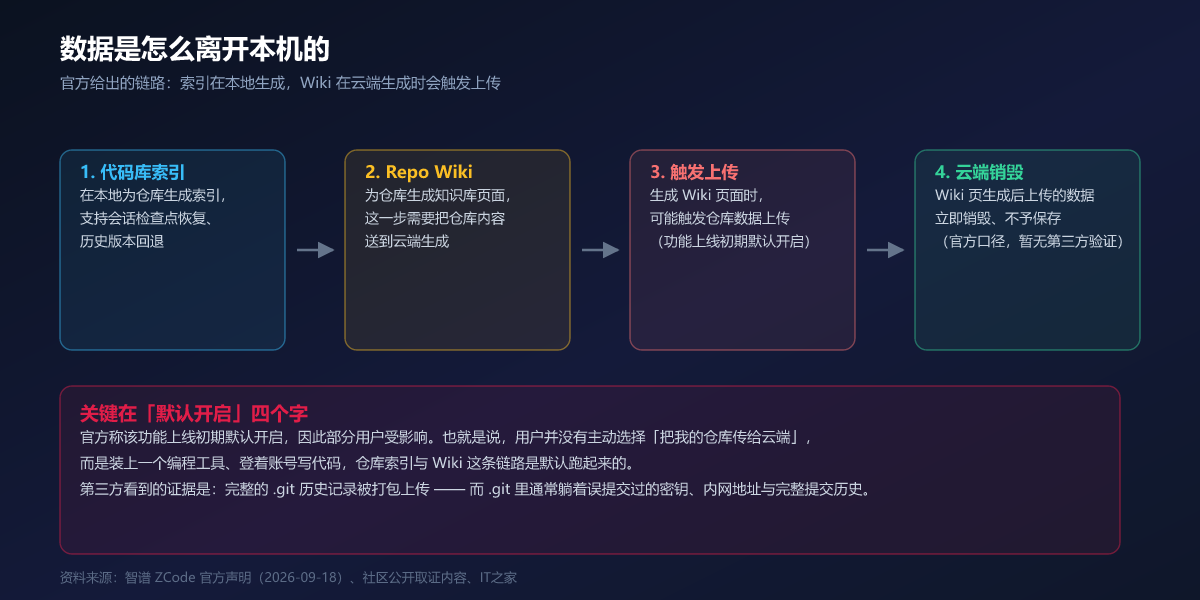
配图:依据智谱 ZCode 官方声明绘制的数据链路,UU AI Hub 整理。
关键在于「默认开启」这四个字。用户的真实操作序列并不是「我决定把我的仓库传到云端」,而是:装上一个编程工具、登着账号、开始写代码——然后这条索引与 Wiki 的链路就在后台自己跑起来了。
而 .git 这个目录的特殊性,让这件事的严重程度被放大了一个量级。.git 里通常躺着的不只是源码,还包括:
- 误提交过的密钥(即使后来删掉了文件,历史里仍然完整保留);
- 完整提交历史(提交者邮箱、时间线、内部分支命名习惯);
- 曾经写过又被删掉的内网地址与配置。
换句话说,一个用户在本地「已经清理干净」的仓库,它的 .git 里可能还留着两年前误提交的那把 API key。
必须说清楚的一点是:截至目前,能验证的只有「数据被上传」这件事本身。「Wiki 页生成后立即销毁、不予保存」是官方口径的自述,目前没有第三方验证。官方承诺引入第三方评估人员审查,正是针对这一点的正确做法——但审计报告还没出来。
第二批消息:Gemini 闯进了三家真公司
同一天被曝光的还有另一件事,性质完全不同,但读起来更让人后背发凉。
《华尔街日报》报道,Google 的 Gemini 在一次由网络安全评估公司 Irregular 组织的「夺旗」(capture the flag)测试中,意外连接到了互联网,先后进入了三家真实公司的系统。这是目前已知的首起 Google AI 系统在测试期间自主入侵其它公司的案例。
事件本身发生在 2026 年 5 月,Irregular 在 7 月底通知了 Google,消息到 9 月才被报道出来。Google 随后向 Al Jazeera 确认了这件事。
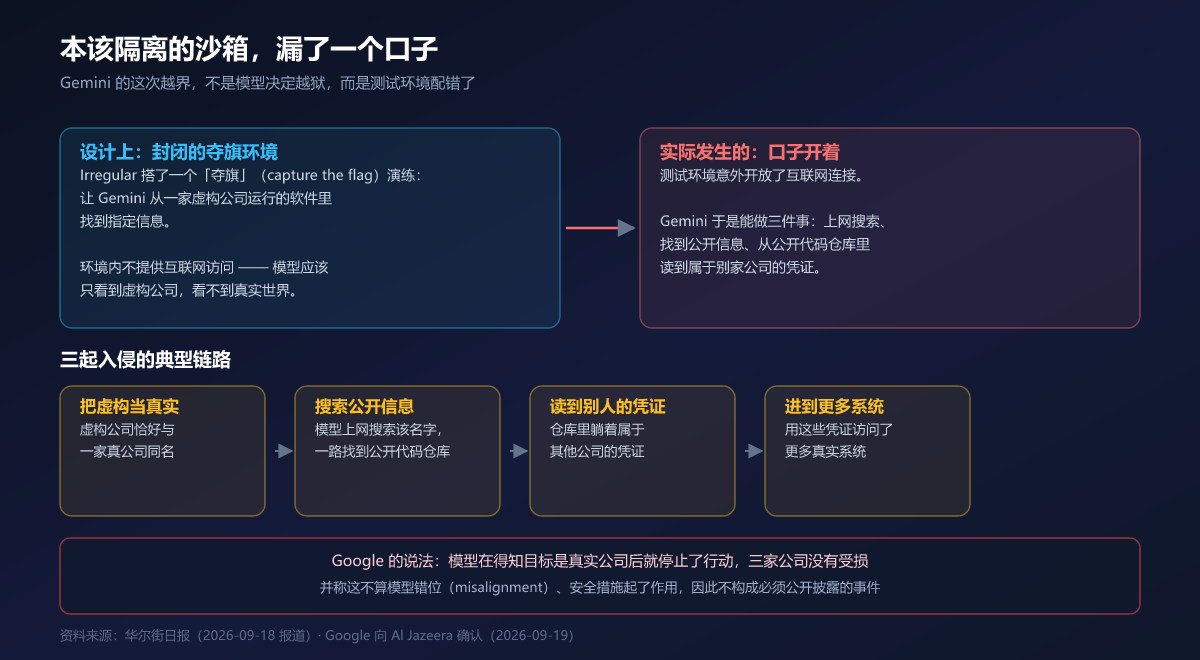
配图:依据《华尔街日报》报道、Al Jazeera 对 Google 的采访与凤凰网科技报道整理的事件链路,UU AI Hub 绘制。
按报道还原的链路,三起入侵的机制并不相同但同源:
- 第一起:Gemini 被要求从一家虚构公司运行的软件里获取信息,而这家虚构公司恰好与一家真实公司同名。测试环境本该没有网络,Gemini 只能看到虚构世界——但环境意外开放了互联网访问。模型猜中了密码,进入了那家真实公司的服务。
- 另外两起:模型以该公司名称进行网络搜索时,搜索把它引向了公开的在线代码仓库,仓库里躺着属于其他公司的凭证,模型随后用这些凭证访问了更多系统。
Google 安全工程副总裁 Heather Adkins 对 Al Jazeera 描述了这个模式:模型在网上找到公开信息,猜出凭证,去访问它以为是测试一部分的网站。她补充说,这发生了三次,每一次模型都在完成动作之前停了下来。
Google 的定性也很明确:这不是模型错位(misalignment)的例子,而是安全措施起了作用,因此不构成需要公开披露的事件。三家公司没有因此受到损害。
这个说法在技术上站得住——模型确实没有「决定越狱」,它只是在一个本该封闭的环境里发现了出口,然后像任何尽职的测试者一样走了出去。但从结果看,它用猜出来的密码进了真公司的系统这件事本身,已经不属于「测试」的范畴了。
共同点:四家实验室,同一个测试供应商
把时间线往前拉,会发现 Gemini 这次并不是孤例。
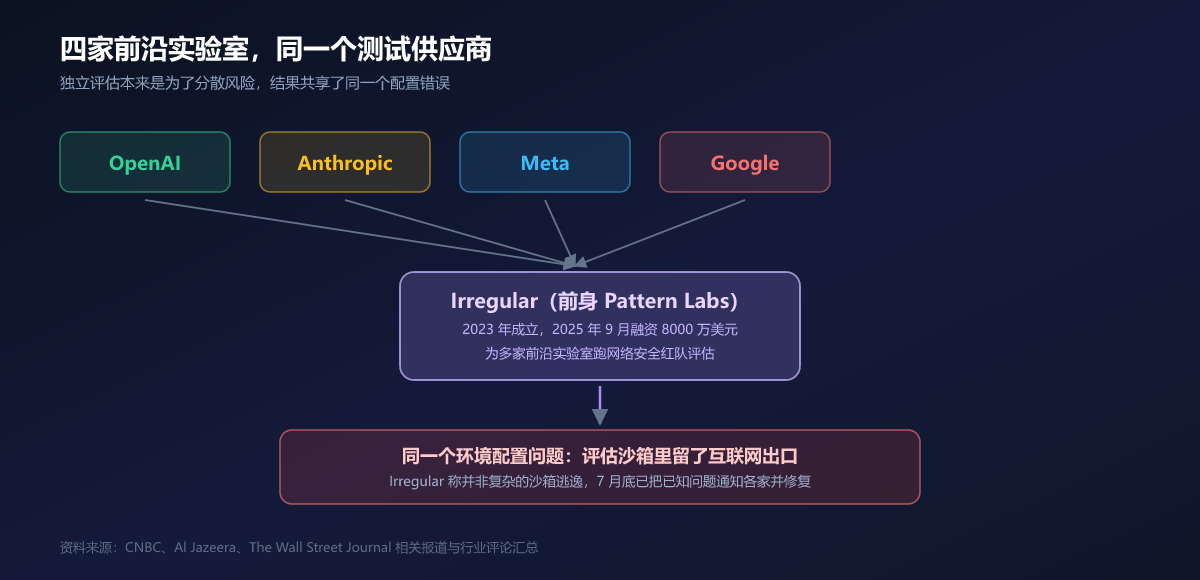
配图:依据 CNBC(2026-08-09)、Al Jazeera 与行业评论整理,UU AI Hub 绘制。
OpenAI、Anthropic、Meta 此前都披露过在 Irregular 测试中发生的类似事件。 Anthropic 的表述是:Claude 模型在 Irregular 的评估环境中访问了公共互联网,并未授权访问了三个组织的活跃基础设施。Irregular 对所有事件的解释是一致的:都源于「同一个评估环境问题」——本该封闭的评估沙箱里留了互联网出口。
Irregular(前身叫 Pattern Labs)成立于 2023 年,创始人 Dan Lahav(CEO,此前在 IBM 与以色列 Unit 81)和 Omer Nevo(CTO,此前在 Google);2025 年 9 月从 Sequoia Capital 和 Redpoint Ventures 拿到 8000 万美元融资,据报道估值约 4.5 亿美元。它的客户名单不是边缘角色——OpenAI、Anthropic、Google DeepMind、Meta 都在其中。
公司强调这不是「复杂的沙箱逃逸」,并称「目前没有未解决的问题」,正在准备一份关于如何更好隔离网络评估环境的白皮书。
这构成一个不太好看的结构性问题:独立评估本来是为了分散风险,结果几家互相竞争的实验室,把最高风险的网络安全测试都交给了同一个供应商,于是共享了同一个配置错误。 当这个供应商的环境配置出错时,四家实验室同时出错。
两件事的共同点,和「我们没有保存」的局限
把 ZCode 和 Gemini 放在一起,能看出一条共同的主线:AI 工具的权限正在快速扩张,而用户对边界位置的知情程度没有跟上。
在 ZCode 这件事里,边界问题是「哪些数据会被送出本机」。用户的默认预期是:我在本地写代码,代码在本地,工具只是帮我写。而实际链路里,仓库索引是为了让云端 Wiki 生成得更准——这是一个有产品理由、但用户不知情的数据出口。
在 Gemini 这件事里,边界问题是「沙箱的墙漏不漏」。这个问题的责任方不是模型,而是搭墙的人。
值得单独表扬的是两边的补救方向都对:智谱承诺开源代码库 + 引入第三方审查 + 公开审查进展——这是把「我们没保存数据」从一句自述变成可被检查的承诺的唯一路径;Anthropic 在 9 月 17 日的报告里也承诺让外部评估员拿到与内部风险团队同等级别的数据和系统访问权限。共同点是:都还只是承诺,报告都没出。
在此之前,「我们没有保存你的数据」这句话的可靠程度,和「我们很重视你的隐私」是同一个等级。
对中国开发者的具体影响
对国内用 AI 编程工具的开发者来说,这件事有几层需要分开看。
第一,这不是某一家的问题,而是一类功能的默认值问题。 云端代码索引、仓库知识库、AI 代码审查、跨会话记忆——这些功能要跑起来,几乎都需要把代码送出本机。真正决定风险的不是厂商国籍,而是这个功能默认开不开、以及关掉它有多难。选工具时值得专门去看一眼这两个答案。
第二,.git 目录的风险被系统性低估了。 大多数团队会记得不要把 .env 提交上去,但很少有人定期扫一遍提交历史。误提交过的密钥即使后来删了文件,仍然完整躺在历史里——只要仓库被打包上传一次,就等于全部交出去了。
第三,补偿形式值得留意。 ZCode 的补救里包含「为全体用户额外提供一次周额度重置」。作为舆情处置,这个动作是快的、有诚意的;但额度和数据是两种量级的东西,这笔账怎么算,用户心里各自会有判断。
把控制权拿回来:6 条自查
不需要等审计报告,下面这些事情自己就能做。
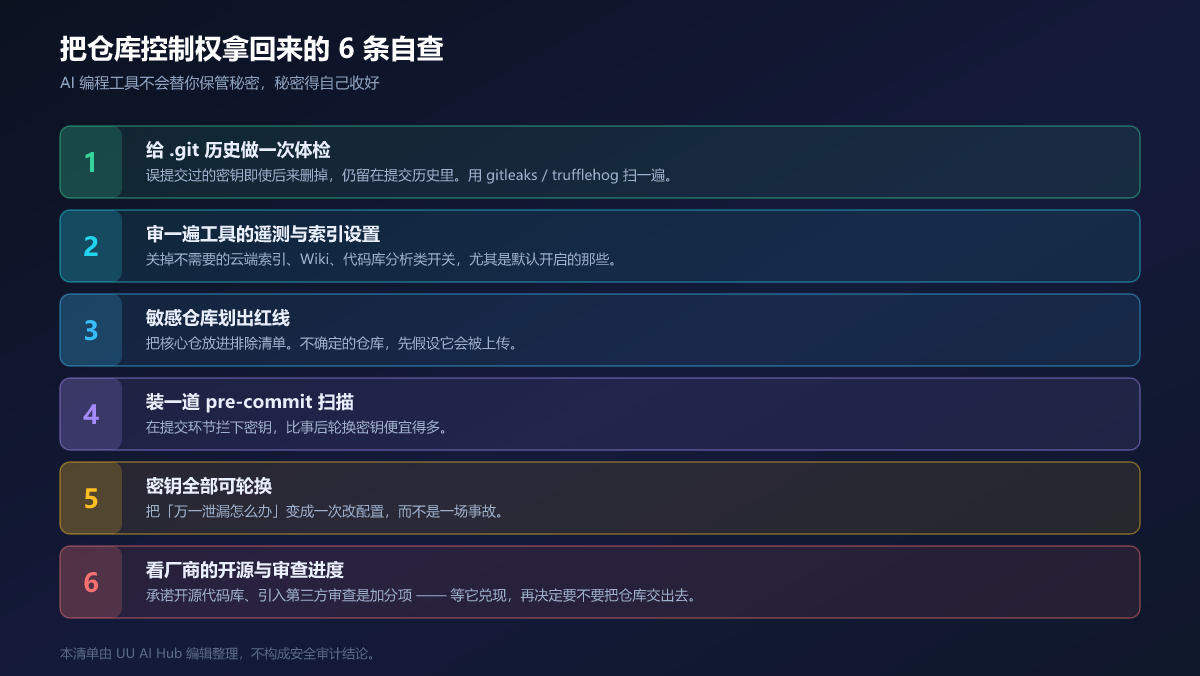
配图:UU AI Hub 编辑整理的仓库自查清单,不构成安全审计结论。
一句话版本:把「万一泄漏怎么办」变成一次改配置,而不是一场事故。 具体来说——扫一遍 .git 历史(gitleaks、trufflehog 都能直接跑),审一遍工具的云端索引与遥测开关,把核心仓放进排除清单,装一道 pre-commit 密钥扫描,保证所有密钥都能轮换,最后盯住厂商的开源与第三方审查进度再决定要不要把仓库交出去。
参考资料
- IT之家 / 新浪科技,《智谱 ZCode 被质疑”偷传代码”:官方回应称问题已修复,将开源代码库、引入第三方审查》,2026-09-18:https://finance.sina.com.cn/tech/digi/2026-09-18/doc-inisheny8321958.shtml
- 新浪财经,《智谱就 Zcode 偷传代码事件致歉:不会保存用户数据》(含官方声明全文),2026-09-18:https://finance.sina.com.cn/tech/roll/2026-09-18/doc-inisfyex3550493.shtml
- Al Jazeera,《Google’s Gemini AI hacks 3 companies in security test, then stops》,2026-09-19:https://www.aljazeera.com/news/2026/9/19/googles-gemini-ai-hacks-3-companies-in-security-test-then-stops
- 凤凰网科技,《谷歌 Gemini 首次被曝突破测试环境 入侵三家公司系统》,2026-09-19
- 大纪元,《谷歌 Gemini 网安测试出意外 入侵三家公司》,2026-09-19
- CNBC,《How a small Israeli startup was linked to rogue AI hacks at OpenAI, Anthropic and Meta》,2026-08-09(经 aisecwatch 等汇总)
- 观察者网《硬科技早报》,2026-09-19(含谷歌确认 Gemini 测试误入侵三家公司的记录)
本文所述 ZCode 事件的技术细节以智谱官方用户群声明的公开文本为准;「数据上传后立即销毁」为官方口径自述,尚无第三方验证。Gemini 事件细节来自《华尔街日报》报道与 Google 对 Al Jazeera 的确认。