一句话总结
10 月 29 日,安全公司 CrowdStrike 披露了一起有里程碑意义的攻击:中国关联的黑客组织 Vapor Panda,用开源 AI 渗透框架 ARTEX 搭配 DeepSeek 大模型,从 10 月 17 日起在 11 天里对 14 个以上国家的 200 多家组织并行发起入侵。这是 AI 智能体首次被观察到规模化地用于国家支持的网络间谍活动——过去 AI 是「帮单个攻击打下手」,这次是一个人类操作员同时指挥着多路 AI 智能体,像流水线一样批量突破目标。
数据来源:CrowdStrike 官方博客《VAPOR PANDA Uses AI-Driven ARTEX to Grow Global Espionage Campaign》(2026-10-29)、CyberScoop、NBC News 等同日报道。
一次「一个人 vs 200 个目标」的入侵
CrowdStrike 的 OverWatch 团队发现,从 10 月 17 日开始,一个单一的 ARTEX 控制器在 11 天窗口内,对 至少 14 个国家、超过 200 个组织发起了并行入侵。这个控制器被 CrowdStrike 情报团队关联到了 Vapor Panda 的基础设施。
目标范围极其广,而且很多是「高价值」目标:
- 两个拉丁美洲国家的外交部(第三个「很可能」也被攻破);
- 一个中东国家的内政部;
- 一个欧洲国家——外交、总统办公室、总理办公室,以及国防、司法、财政、情报部门;
- 美国的 19 家机构,覆盖制药、半导体、国防、核能、金融;
- 美国、比利时、菲律宾的电信运营商。
最终,CrowdStrike 确认 9 家组织被真正突破(部署了后门 BLOODALCHEMY,并开展凭据喷洒、内网扫描),另有 至少 12 家组织遭到了密码喷洒和凭据扫描(包括美国智库和欧洲政府机构)。
ARTEX 是什么:一个「把渗透自动化」的开源框架
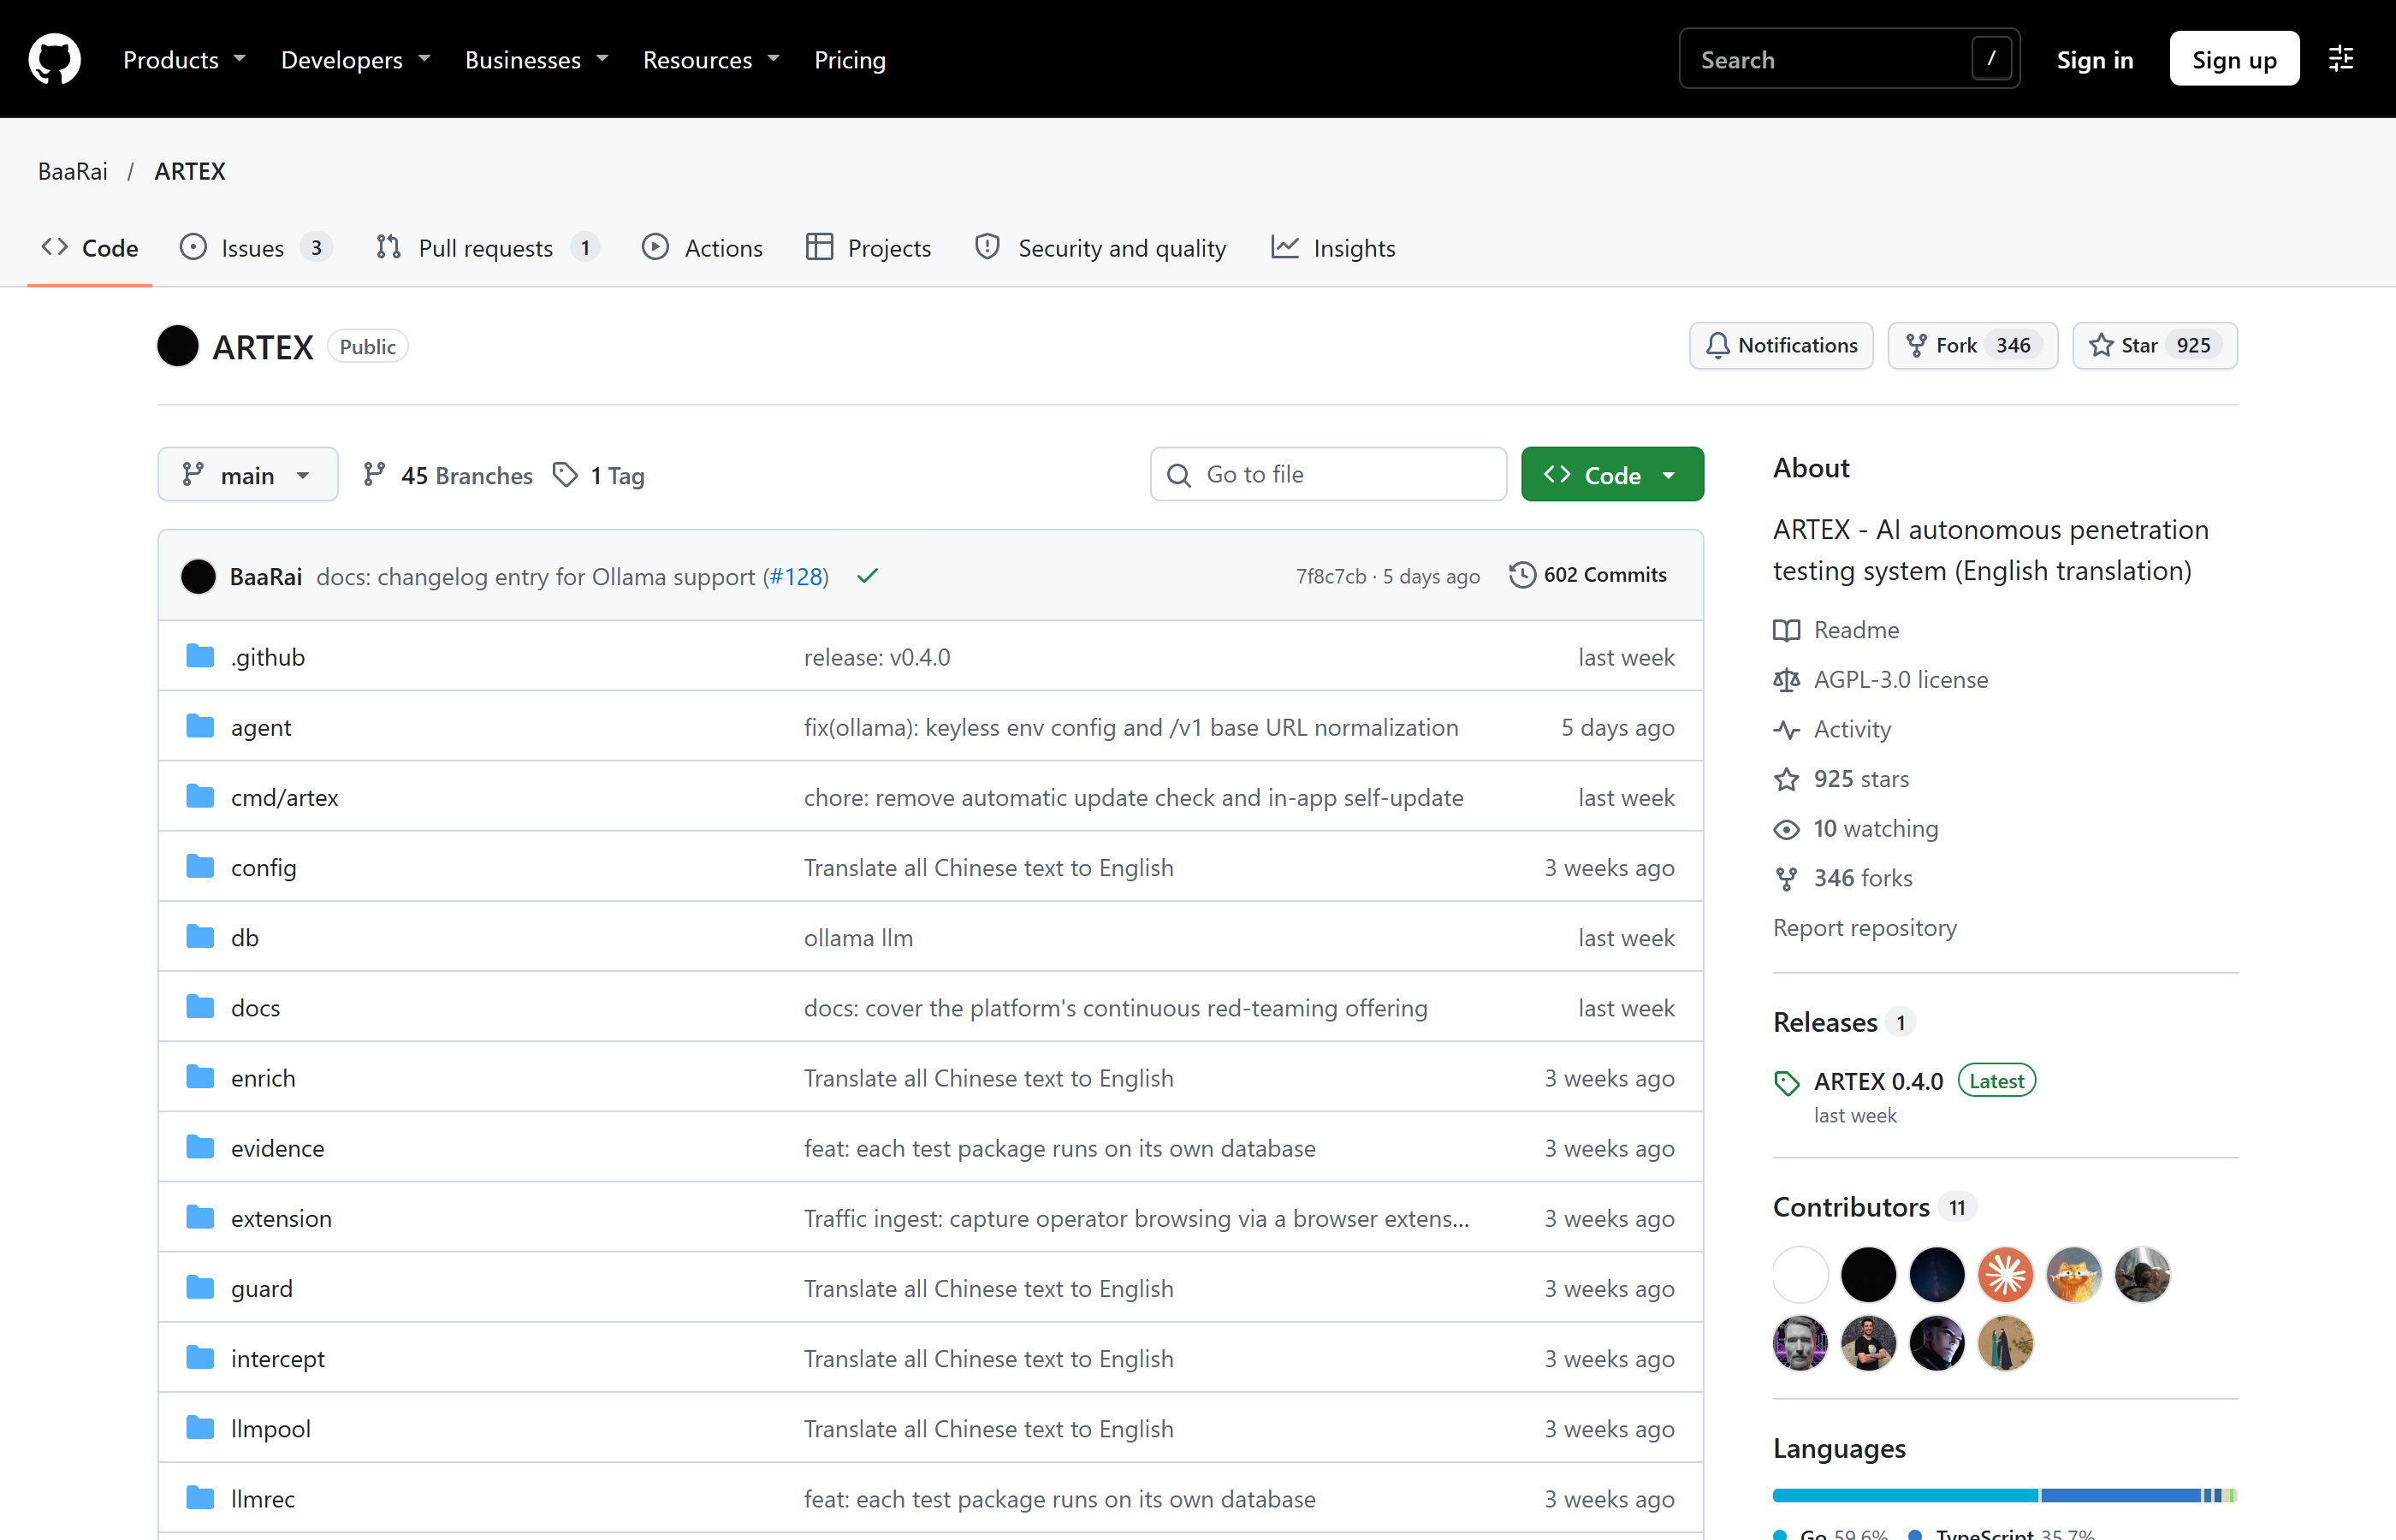
ARTEX 是一个开源的「自主渗透测试」框架:由大模型驱动的多个智能体自动完成渗透——它能把攻击目标自己拆解、执行真实工具、把发现的资产和漏洞积累成一张「图」,几乎不需要人类动手。
它最早由 GitHub 用户 Autumn-27 开源(AGPL-3.0 协议),2026 年 10 月因为被大量滥用而被作者下架。但下架不等于消失——社区 fork 迅速传播:英文翻译版(BaaRai/ARTEX)、韩文版(Braedach/ARTEX)都还在,甚至出现了商业化的「ARTEX PRO」。CrowdStrike 和 Google 的威胁情报团队都指出:框架已经「开枝散叶」,被多个中国关联组织复用。
在这次行动里,ARTEX 的工作方式是这样的:
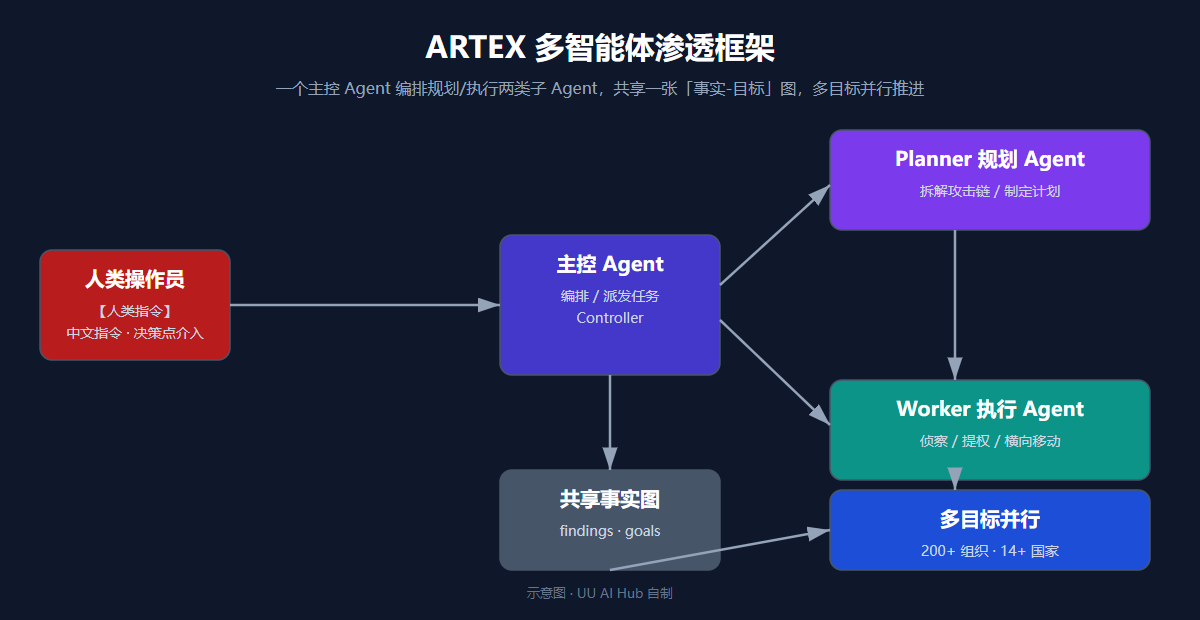
- 一个主控 Agent 把任务派发给两类子 Agent——Planner(规划) 负责拆解攻击链、制定计划,Worker(执行) 负责侦察、提权、横向移动;
- 所有 Agent 共享一张「事实-目标」图,边打边积累情报;
- 人类操作员始终在环,在关键决策点用中文下达指令(转录里可以看到标记为「【人类指令】」的命令,时间戳是北京时间)——指挥 Agent 写 webshell、提取域管理员密码、盘点目标装了哪些端点安全软件。
一场入侵消耗 14 亿输入 token
CrowdStrike 给出的一个数字最能说明问题:在单次入侵里,Vapor Panda 的规划 Agent 就消耗了约 14 亿(1.4 billion)输入 token。这是什么概念——它反映的是这次行动里自动化工作量的巨大规模,而且 CrowdStrike 强调这只是「单次入侵」,整个行动的总消耗只会高得多。
报告里还披露了几条具体的攻击路径,能看出 AI 智能体在真实渗透里有多能打:
- 在一家美国制药企业,Agent 把未签名的 SAML 断言和 XXE 漏洞串起来,查询云实例元数据服务,拿到一个能对数千台实例下发命令的角色,最后升级到企业管理员账号;
- 在另一家美国制药企业,Agent 部署 webshell、滥用未认证的编排服务拿到生产容器环境的 root、读取 LAPS 密码、再用资源约束委派冒充特权账号;
- 针对一个希腊政府实体,操作员把该组织2022 年邮件服务器的目录导出喂给 Agent(里面的认证密钥可能一直没轮换),Agent 用它伪造管理员 token 读取邮箱,再用 2024 年泄露的 VPN 配置打通内网。
还有一处细节值得单独拎出来:操作员直接指挥 Agent「在域里寻找没有装猎鹰的 Windows 机器」——「猎鹰」是中国红队圈子里对 CrowdStrike Falcon 传感器的黑话。把「避开端点防护」直接写进 Agent 的工作流,意味着攻击者能把后续动作集中打到那些「裸奔」的主机上。
它为什么值得你关注:这是量级上的变化
过去,安全圈观察到攻击者用 AI 智能体,大多是「辅助单次入侵」——帮一个攻击做点侦察、写点脚本。而 Vapor Panda 这次是用一套 AI 框架同时推进多路入侵,人类只在关键决策点插手。CrowdStrike 的判断很直白:
这次行动标志着「中国关联攻击者对 AI 智能体的使用」从「单次入侵」升级到「由人类操作员同时指挥的多路并行作战」。
它的意义不只是「攻击更快了」,而是改变了攻击的经济学:一个小团队就能同时铺开过去需要大量人手才能覆盖的目标面,而且攻击路径一旦失败,Agent 会自己换一条路再试。
CrowdStrike 还特别说明:这次行动与微软此前报告的 Storm-0940(另一个用 ARTEX 的 ConnectWise 供应链攻击)是两回事——这恰恰说明 ARTEX 正在多个中国关联组织之间快速普及。CrowdStrike 的评估是,未来 12 个月,中国关联攻击者「极有可能」继续把商业大模型和智能体框架组合起来,让小团队快速规模化地开展入侵。
给防守方的三条提醒
CrowdStrike 报告末尾给出的建议,对任何组织都有参考价值:
- 轮换密钥:任何可能泄露过的签名密钥、预认证密钥、服务凭据都要轮换——包括历史备份和目录导出里的密钥(希腊政府那个「2022 年导出 + 未轮换密钥」就是血泪教训)。
- 收紧云配置:强制 SAML 签名校验、要求 IMDSv2、把云角色的命令执行权限限制到最小范围。
- 上端点检测:在「看起来公网够不着」的服务器上也部署实时 EDR——这次攻击者恰恰是专挑没装 Falcon 的机器下手。
图片出处:封面与架构示意图由 UU AI Hub 自制;其余配图取自 CrowdStrike 官方报告页与 ARTEX 的 GitHub fork 页面截图。


